路由器、網路攝影機、印表機等裝置直連互聯網,極易成為駭客跳板。本文提出三層防護體系:鞏固路由器邊界、隔離內網裝置對外暴露、鎖定無線網路存取,將風險壓至最低。
一、 確保路由器自身安全
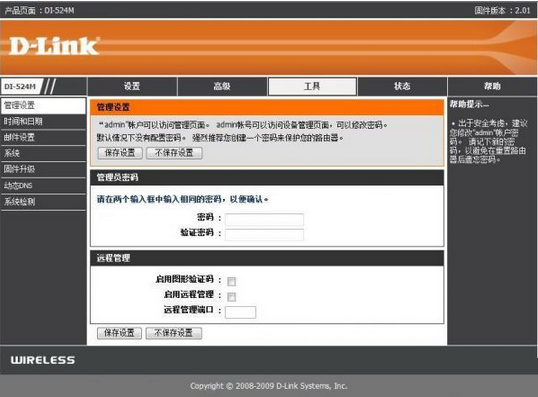
- 關閉遠端管理: 絕大多數用戶不需從外網登入路由器設定,務必在 Web 介面關閉「遠端管理」;若必須啟用,請修改預設密碼並定期輪換。
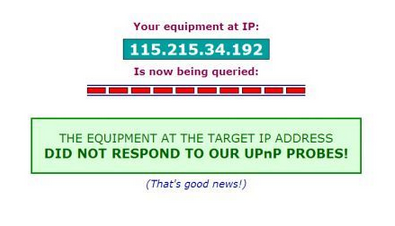
- 修補 UPnP 漏洞: 許多消費級路由器錯誤開放來自互聯網的 UPnP 請求,讓攻擊者可任意新增防火牆規則。至 ShieldsUP 執行 UPnP 缺陷測試,若失敗請更新固件或直接關閉 UPnPE 功能,必要時更換無漏洞路由器。
二、 讓內網裝置不可從互聯網直接存取
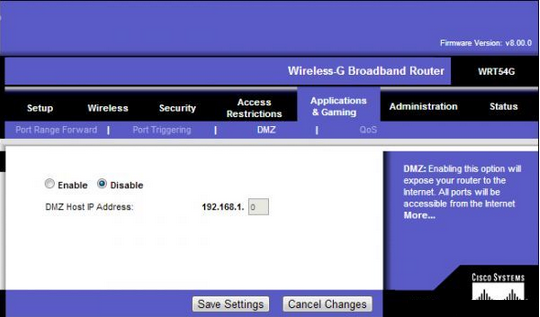
- 精準端口轉發: 僅轉發真正需要的埠口,禁用 DMZ(DMZ 等同將裝置直接暴露於公網)。
- 必要時改用 VPN: 需遠端存取攝影機等裝置時,於路由器/NAS 架設 VPN Server,遠端先撥接 VPN 再存取內網裝置,僅需保護單一 VPN 入口,較保護多個裝置內建 Web 介面容易得多。
- 限制來源 IP: 若固定從特定地點遠端連線,於路由器防火牆規則限定來源 IP。
- 雲端列印替代直連: 共用印表機優先用 Google Cloud Print 等雲服務,避免開放埠口。
三、 鎖定無線網路
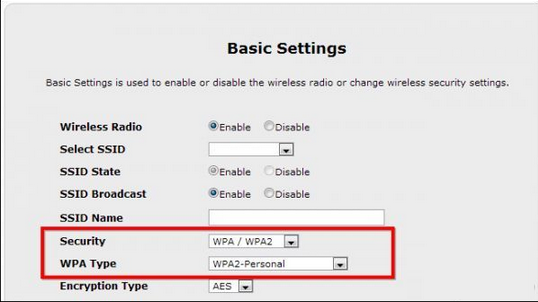
- 強制 WPA2-AES + 複雜長密碼(含大小寫、數字、符號)。
- WEP、MAC 過濾、隱藏 SSID 等僅為輔助,無法替代 WPA2 強加密。
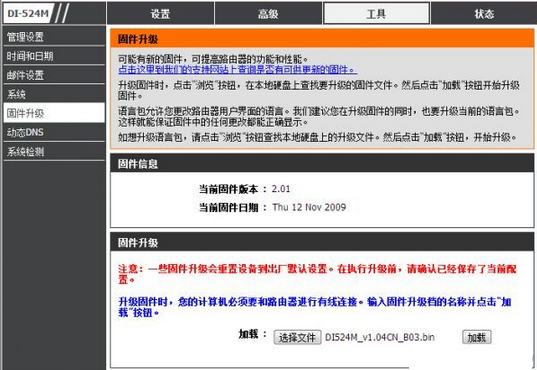
- 定期更新裝置固件至最新版,修補已知漏洞。