飛機有黑盒子記錄飛行參數,Windows 有 事件日誌 記錄系統服務啟停、登入登出、錯誤警告等關鍵軌跡。但預設日誌儲存在 %SystemRoot%\System32\Config\,且僅受「事件記錄」服務保護防刪除,卻可被任意管理員清空。一旦入侵者清洗日誌,鑑識線索盡失。本文示範三重防護:路徑遷移、NTFS 權限鎖定、關鍵事件 ID 實戰解讀。
| 日誌類型 | 檔案名 | 記錄重點 |
|---|---|---|
| 應用程式 | AppEvent.evt | 應用程式錯誤、資訊、警告 |
| 安全性 | SecEvent.evt | 登入/登出、物件存取、原則變更 |
| 系統 | SysEvent.evt | 驅動程式、服務啟停、硬體錯誤 |
Win+R → regeditHKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Eventlog%SystemRoot%\System32\Config\AppEvent.Evt → D:\CCE\AppEvent.Evt。CCE 資料夾,複製原 AppEvent.Evt 至新路徑。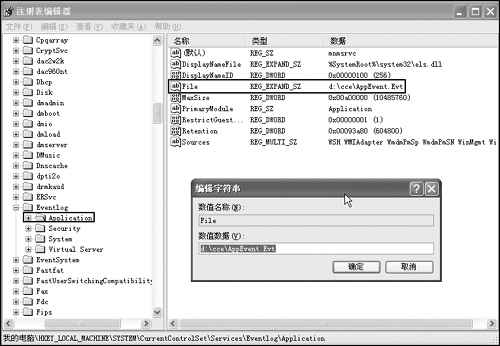
前提:磁碟必須為 NTFS 格式。
D:\CCE → 內容 → 安全性 分頁。測試:嘗試在事件檢視器右鍵「清除所有事件」 → 彈出「存取被拒絕」,保護生效。
| Event ID | 含義 | 判讀技巧 |
|---|---|---|
| 6005 | 事件記錄服務啟動 | 出現 = 正常開機 |
| 6006 | 事件記錄服務停止 | 缺失 = 非正常關機(斷電/藍畫面/強制重開) |
若某日有 6005 無 6006,即代表當天未正常關機。
「日誌不遷移、權限不鎖定、ID 不認識,等於沒裝黑盒子。」完成路徑遷移與 NTFS 鎖定後,再配合關鍵 Event ID 解讀與集中化分析,才能真正掌握系統脈動,在事發第一時間還原真相。
零基礎排除 DNS 解析故障:nslookup、ipconfig、快取清除、Hosts 綁定四步走
IIS 7/8「未找到提供程序,可能未正確安裝」錯誤:啟用 32 位應用程式池解決
Linux 架設 FTP 伺服器進階配置(三):ftphosts、ftpconversions 與 xferlog
Windows Server 2003 IIS 6.0 支援中文網域名稱完整設定教學
Oracle HTTP Server (OHS) 修改監聽埠為 80 (權限提升 .apachectl setuid root)
FBD 內存 (Fully Buffered DIMM) 技術詳解:串行傳輸、AMB 緩衝、四倍帶寬與 24 倍容量擴展