功能簡介:Internet 連線防火牆 (ICF)
Windows Server 2003 標準版與 32 位元企業版內建 Internet Connection Firewall (ICF),屬狀態檢測型主機防火牆,預設封鎖所有未經請求的輸入連線,僅允許回應封包與主動發起的輸出連線。支援逐介面啟用,可針對特定網路介面(乙太網卡、DSL、撥號)獨立防護。
一、啟用/停用 ICF
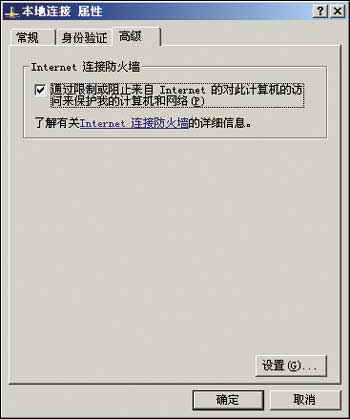
- 網路連線 → 右鍵目標連線 → 內容 → 進階 分頁。
- 勾選 「透過限制或封鎖來自 Internet 的存取來保護我的電腦及網路」 → 確定即啟用。
- 取消勾選即停用。
二、服務/埠號例外設定
ICF 可管理服務層級的埠號開放,分為「標準服務」與「自訂服務」。
1. 標準服務(預置清單)
- 進階分頁 → 設定 按鈕 → 服務 分頁。
- 勾選需對外開放的服務(如 Web 伺服器 (HTTP, TCP 80)、FTP 伺服器 (TCP 21)、安全 Web 伺服器 (HTTPS, TCP 443)、DNS (UDP 53) 等)。
- 確定套用。未勾選之服務埠將被封鎖。
2. 自訂服務(非標準埠)
例:內部測試 Web 服務跑在 TCP 8000。
- 服務分頁 → 新增。
- 服務描述:
Test Web 8000
- IP 位址:
127.0.0.1(或本機實際 IP)
- 連接埠:8000,協定:TCP。
- 確定。外部即可透過
https://server:8000 存取,其他未授權埠保持封鎖。
三、安全性日誌啟用與分析
- 服務設定對話框 → 安全性日誌 分頁。
- 勾選需記錄項目:
☑ 記錄已捨棄的封包
☑ 記錄成功的連線
- 日誌預設路徑:
C:\Windows\pfirewall.log(可修改)。
- 格式:W3C 延伸日誌格式,可用 Log Parser、Excel、文字編輯器直接分析。
建議:務必啟用日誌。遭遇入侵、掃描、蠕蟲(如 Blaster/Code Red)時,日誌是唯一可信證據來源。
四、ICF 實戰價值總結
- ✅ 有效攔截針對 Win2003 的非法入侵與連接埠掃描。
- ✅ 阻擋利用 OS 漏洞的埠攻擊蠕蟲(沖擊波、震盪波等)。
- ✅ 若啟用於 虛擬路由器 (RRAS/ICS) 介面,可保護整個內部網段。
- ⚠ 限制:不支援輸出過濾、無應用層深度檢測、無 IPS 簽名庫。企業周界仍需專用防火牆/UTM。
五、遠端管理時的防火牆例外
若需遠端桌面 (RDP, TCP 3389)、ICMP Ping、WMI/RPC 管理,請在服務分頁同步勾選對應項目,否則遠端管理將被 ICF 封鎖。
結語
ICF 雖非企業級周界防火牆,但作為主機級最後一道防線,零成本、零部署、整合度極高。正確啟用服務例外、記錄安全日誌、配合補丁管理,能大幅降低 Windows Server 2003 被利用為跳板或殭屍節點的風險。