連接埠對映 (Port Mapping) 讓 Internet 流量穿透 NAT/防火牆,精準抵達內網主機特定服務連接埠。本文彙整教學與組網實務中驗證可行的三種實作方案:善用 IIS 內建重導向、WinRoute Pro 內建對映功能、以及通用 NAT 設定邏輯,涵蓋 WWW、FTP、自訂協議等多元場景。
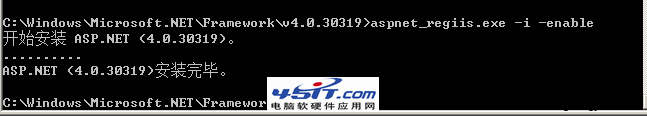
Windows 2000/XP/Server 2003 內建 IIS,其 WWW 與 FTP 服務皆支援「主目錄重導向」,功能等同反向 Proxy 的輕量級連接埠對映。
\\{內網伺服器}\{共用名} (例:\\Server6\www),需預先建立共用並設定 NTFS 權限。https://192.168.0.6)。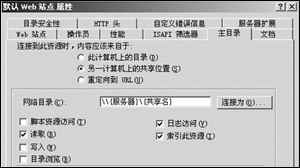
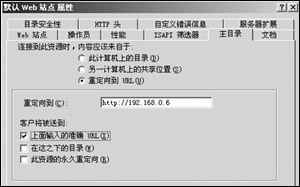
操作邏輯同 WWW:在「預設 FTP 網站」內容頁「主目錄」索引標籤,同樣支援「共用位置」與「重新導向至 URL」兩種模式。注意 FTP 重導向至 URL 時,客戶端需支援被動模式與重導向指令。
WinRoute Pro (現 Kerio Control 前身) 作為 NAT 核心的網際網路共享軟體,提供圖形化連接埠對映介面。
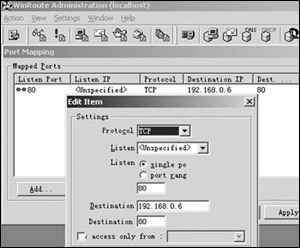
此方案適合中小企業邊界閘道器同時承擔 NAT、防火牆、VPN、流量管制與連接埠對映角色的場景。
核心邏輯:Destination NAT (DNAT) — 將「對外 IP + 對外連接埠」轉譯為「內網 IP + 內網連接埠」。
對外介面: WAN_IP:80     →  內網伺服器: 192.168.1.10:80   (Web)
對外介面: WAN_IP:21     →  內網伺服器: 192.168.1.10:21   (FTP)
對外介面: WAN_IP:3389   →  內網伺服器: 192.168.1.50:3389  (RDP 管理)
對外介面: WAN_IP:8080-8090 → 內網伺服器: 192.168.1.20:8080-8090 (自訂應用範圍)
關鍵補充設定:
| 場景 | 推薦方案 | 關鍵考量 |
|---|---|---|
| 單一 Web/FTP 發布、無額外硬體 | IIS 重導向 | 零成本、設定簡單、效能受限於 IIS 架構、不支援非 HTTP/FTP 協議 |
| 中小企業全功能閘道器 | WinRoute Pro / Kerio Control | 圖形化管理、整合防火牆/VPN/頻寬管制、授權成本 |
| 企業級/資料中心級發布 | 專用防火牆/負載平衡器 (F5、Citrix ADC、FortiGate、pfSense) | 高可用、SSL 卸載、WAF 整合、流量視覺化、API 自動化 |
掌握連接埠對映核心邏輯與工具鏈選型,讓內網服務安全、可控地觸達全球用戶。