曾以為自己技術高超不會被追蹤,卻在不再從事攻擊行為時,發現自己的 BBS 被入侵。程式碼經審核無上傳漏洞與 SQL Injection,懷疑為伺服器層面被滲透。身兼網管角色,開始透過 IIS 日誌進行事後鑑識。
IIS 日誌預設位於 %SystemRoot%\System32\LogFiles,各虛擬主機可獨立設定日誌目錄。使用文字編輯器或 Log Parser 等工具分析。
IP 61.145.xxx.xxx 利用工具持續掃描後台登入頁,試圖暴力破解或尋找後台漏洞。手法單一,無實質威脅。
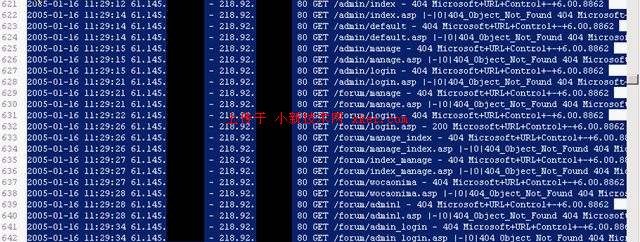
圖1 Day1 掃描日誌
IP 61.141.xxx.xxx 掃描特定上傳頁面、動網預設資料庫路徑、常見木馬檔名。顯示攻擊者具備一定標的鎖定能力。
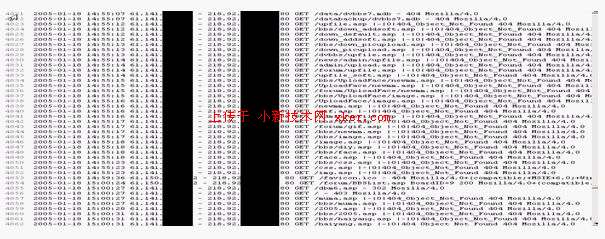
圖2 Day2 掃描日誌
攻擊者在 /forum/ 目錄建立 Myth.txt 並植入 Akk.asp WebShell。日誌完整記錄其操作軌跡:
GET /forum/akk.asp – 200                    # 存取 WebShell
GET /forum/akk.asp?d=ls.asp – 200           # 列出目錄
GET /forum/akk.asp?d=e.asp&path=/test/1.asp – 200  # 修改檔案
GET /forum/akk.asp?d=ls.asp&path=/lan – 200 # 進入 lan 目錄
GET /forum/akk.asp?d=e.asp&path=/lan/index.html – 200 # 竄改首頁
POST /forum/akk.asp?d=up.asp – 200          # 上傳 Myth.txt
GET /forum/myth.txt – 200                   # 驗證上傳
... 後續刪除、再上傳、建立 Ubb.asp 等動作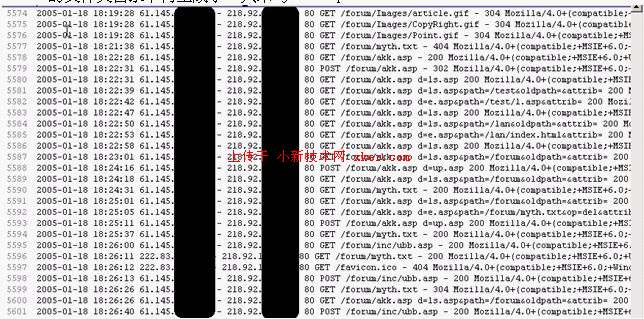
圖3 WebShell 操作日誌
入侵與被入侵皆有跡可循。IIS 日誌是事後鑑識最寶貴的證據來源,網管務必重視日誌管理與分析能力。