透過群組原則 (GPO) 軟體限制策略,針對 Web 目錄、暫存目錄實施路徑規則,阻斷惡意腳本落地執行。
gpedit.msc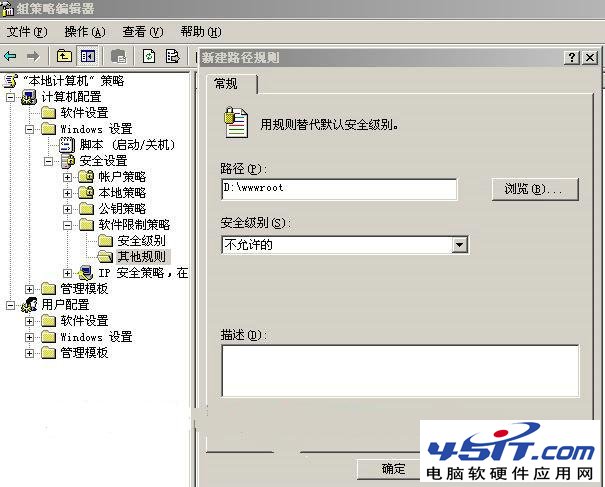
D:\wwwroot\* (或具體站點目錄)C:\Windows\Temp\* → 不允許C:\Windows\Tasks\* → 不允許test.exe / 執行 test.bat → 彈出「被軟體限制策略阻止」| 限制 | 說明 | 補充方案 |
|---|---|---|
| 對 .NET/ASPX 動態編譯可能誤攔 | ASP.NET 執行時期編譯至暫存目錄 | 例外規則允許 C:\Windows\Microsoft.NET\Framework*\Temporary ASP.NET Files\* |
| PHP/Python/Perl 解釋器執行腳本不受影響 | 限制針對 PE 檔 (.exe/.bat/.com/.scr/.pif) | 配合 IIS 處理程式映射移除 .php/.py 處理器、應用程式池身分最小權限 |
| PowerShell 腳本 (.ps1) 預設不受限 | 非 PE 檔 | 執行策略 Set-ExecutionPolicy Restricted、啟用 Script Block Logging |
軟體限制策略屬「執行防護」層,無法替代「寫入防護」 (目錄 ACL 拒絕寫入) 與「代碼審計」。纵深防御需三層並舉。