經典提權手法:替換 C:\Windows\System32\sethc.exe 為 cmd.exe,登入介面連按 5 次 Shift 喚起 SYSTEM 權限 Shell。雙重防護徹底封堵。
目標檔案 (兩處皆需處理):
C:\Windows\System32\sethc.exeC:\Windows\System32\dllcache\sethc.exe (隱藏系統檔,需資料夾選項顯示)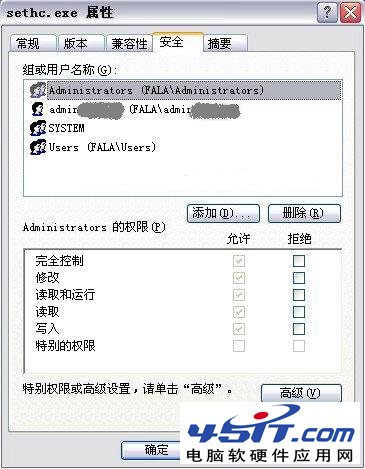
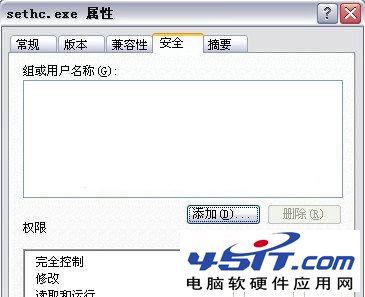
極端做法:連 SYSTEM 也移除,導致系統自身無法呼叫 sethc.exe,但有效阻斷替換攻擊。業務若需粘滑鍵功能,請改用 Group Policy 部署無障礙設定。
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\sethc.exesethc.exeEveryone → 全部拒絕
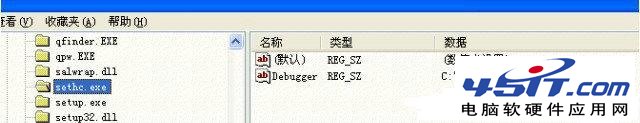
效果:任何嘗試透過 IFEO 重導向 sethc.exe 執行的行為 (如設定 Debugger 為 cmd.exe) 皆被拒絕。
copy cmd.exe sethc.exe → 拒絕存取| 程式 | 路徑 | 觸發方式 |
|---|---|---|
| Utilman.exe | System32 | Win+U (螢幕鍵盤/放大鏡) |
| osk.exe | System32 | 螢幕鍵盤 |
| magnify.exe | System32 | 放大鏡 |
| logon.scr | System32 | 螢幕保護程式等待 |
建議同樣對上述程式套用 ACL 收斂與 IFEO 封鎖。