Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學
您现在的位置: Windows教程網 >> Windows教程 >  >> 電腦軟體教學 >> 伺服器技術 >> 關於伺服器

sethc.exe 後門入侵處理:刪除偽裝檔案與 ACL 禁止執行雙重清理

編輯:關於伺服器

攻擊手法:入侵者以測試機為由獲取伺服器控制權,執行:

copy cmd.exe C:\Windows\System32\sethc.exe
copy cmd.exe C:\Windows\System32\dllcache\sethc.exe

登入介面連按 5 次 Shift → 喚起 SYSTEM 權限 cmd.exe → 修改管理員密碼、建立隱藏帳號、植入持久化後門。

處理方案一:直接刪除偽裝檔案

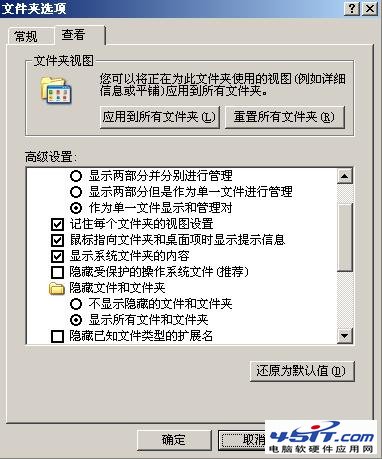
  1. 顯示隱藏系統檔:資料夾選項 → 取消勾選「隱藏受保護的作業系統檔案」
  2. 刪除兩處 sethc.exe:
    del C:\Windows\System32\sethc.exe
    del C:\Windows\System32\dllcache\sethc.exe
  3. 從系統備份/安裝媒體恢復原版 sethc.exe (約 45 KB,數位簽名驗證)
刪除sethc.exe

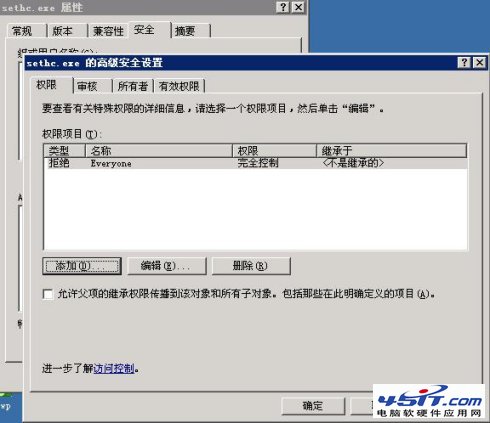
處理方案二:ACL 禁止執行 (推薦,防再次植入)

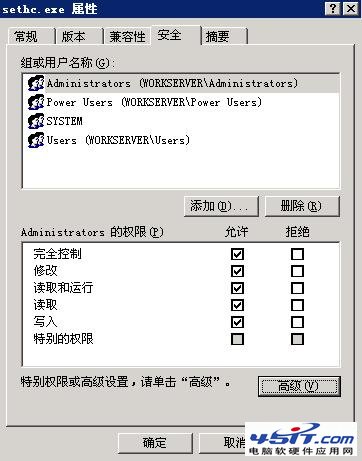
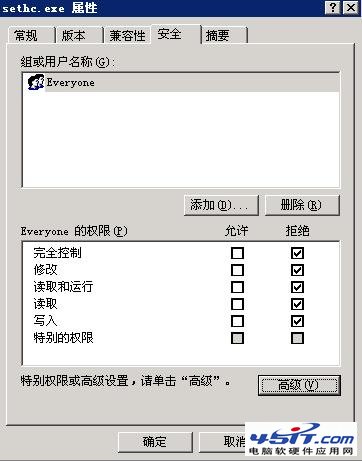
  1. 右鍵 sethc.exe (兩處) → 「屬性」 → 「安全性」
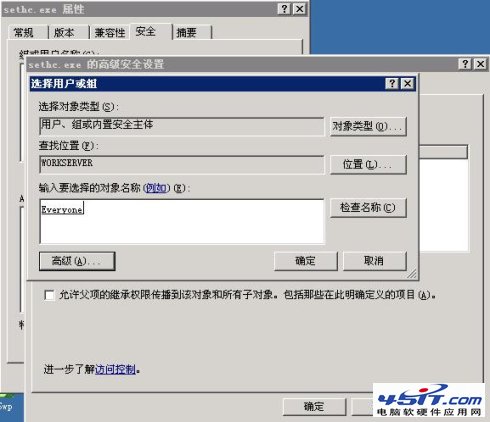
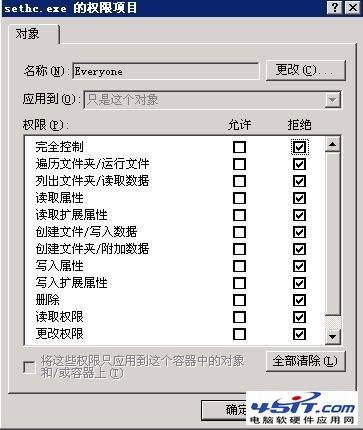
  2. 編輯 → 新增 Everyone → 勾選 拒絕「讀取與執行」、「列出資料夾內容」、「讀取」 ACL拒絕Everyone 權限條目 確認拒絕 套用結果 dllcache同樣設置 進階安全性設定 生效確認
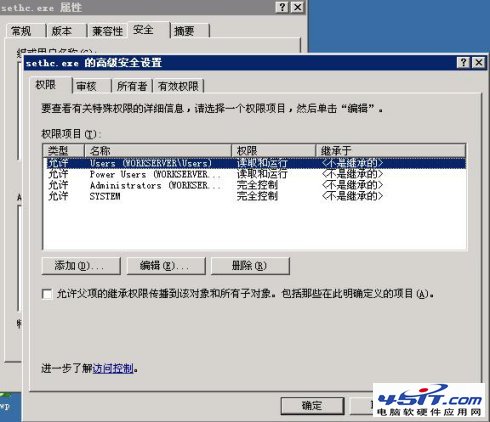
效果:任何嘗試覆蓋/執行 sethc.exe 的行為皆被拒絕,包含 SYSTEM 權限進程。

擴展清理清單

  • 檢查 Utilman.exe、osk.exe、magnify.exe、logon.scr 是否被替換
  • 掃描啟動項、服務、計劃任務、WMI 事件訂閱、註冊表 Run 鍵
  • 審核所有本地帳號、群組成員、RDP 登入日誌
  • 修改所有密碼、金鑰、憑證、資料庫連接字串
  • 若無法確信乾淨,重裝系統為唯一徹底方案
刪除僅治標,ACL 拒絕執行治本。但最高權限入侵者仍可修改 ACL,故入侵後必須假設系統已完全失陷,重建為唯一可信路徑。

Copyright © Windows教程網 All Rights Reserved