主要風險面向
- 服務盜用(蹭網)
- 資料竊取(嗅探封包)
- 資料破壞/干擾服務
一、 關閉「無線零配置」帶來的預設風險
XP 預設自動連線至最強訊號的 AP,且廠商常用 MAC 後段作為預設 SSID,極易被猜測。三項基礎設定:
- 停用 SSID 廣播: 在 AP 管理介面啟用「不廣播 SSID」,用戶端必須手動輸入正確 SSID 才能連線。
- 使用非規則 SSID: 避免預設名稱,參考密碼原則設定無敏感資訊的亂碼名稱。
- 啟用 MAC 位址過濾: 僅允許清單內 MAC 位址連線 AP。
以上僅為初級防護,未加密封包仍可被截獲分析出 SSID/MAC,需進一步加密。
二、 WEP 加密設定(XP 內建)
WEP 雖有金鑰易被破解缺陷,但仍可提高門檻。微軟已發布 KB826942 強化。設定步驟:
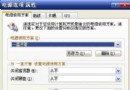
- 「網路連線」→ 無線網卡右鍵 → 「內容」。
- 「無線網路設定」→ 「慣用網路」選取/新增目標 AP → 「內容」。
- 「關聯」索引標籤:
- 修改「網路名稱 (SSID)」。
- 勾選「資料加密 (WEP)」。
- 勾選「網路驗證 (共用金鑰)」。
- 選擇金鑰格式(ASCII/十六進位)與長度(40/104 位元)。
- 輸入正確「網路金鑰」。
- 取消勾選「自動提供此金鑰」。
- 確定存檔,重新連線。
三、 進階防禦部署
- 部署驗證伺服器 (RADIUS/802.1X): 所有連線請求必須經驗證伺服器核准。
- 定期更換 WEP 金鑰: 建議每月更換一次。
- 有線/無線網路隔離: 兩者間建立防火牆,避免交叉感染。
- 建立 VPN 閘道: AP 後串接 VPN 伺服器,攻擊者僅能連上 AP,無法進入內網。
- 定期維護掃描: 使用 NetStumbler、Kismet 掃描弱點;審核登入日誌。
四、 Ed Bott 無線網路檢查清單
- AP 設定強力密碼。
- 停用 AP 遠端管理。
- AP 韌體更新至最新。
- 修改 AP 預設 SSID。
- 啟用 MAC 過濾。
- 啟用 WEP 並設定強力金鑰。