本文專注邏輯埠。
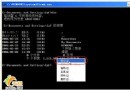
cmd。netstat -a -n → 顯示所有 TCP/UDP 連線與監聽埠 (數字格式)。-b 顯示對應執行檔 (需管理員)、-o 顯示 PID。埠口通常由系統服務綁定,關閉服務即關閉埠。
同樣路徑 → 「啟動類型」改「自動」 → 「啟動」 → 確定。
無「服務」管理工具,請使用防火牆規則 (如 ZoneAlarm、Sygate、Outpost) 封鎖/允許特定埠。
| 埠 | 服務 | 風險 |
|---|---|---|
| 21 | FTP | 匿名存取、木馬後門 |
| 23 | Telnet | 明文密碼、緩衝區溢出 |
| 25 | SMTP | 垃圾郵件中繼 |
| 135 | RPC | DCOM 漏洞 (Blaster 蠕蟲入口) |
| 139/445 | NetBIOS/SMB | 檔案共享、遠端執行代碼 (EternalBlue) |
| 1080 | SOCKS | 開放代理、反向攻擊跳板 |
「埠 = 服務」,管理埠口本質是管理服務。善用 netstat 盤點、services.msc 關閉非必要服務、防火牆雙重把關,是主機防禦的基本功。