Windows XP Service Pack 2:安全架構的里程碑式升級
Windows XP Service Pack 2(以下簡稱 SP2)不僅是一個修補程式套件,更是微軟在作業系統安全架構上最具標誌性的一次重構。發布於 2004 年,SP2 以「預設安全、深度防禦、使用者透明」為核心設計理念,針對網路攻擊面、惡意程式碼傳播途徑、記憶體漏洞利用等核心威脅,引入了系統層級的防護機制,徹底改變了 Windows XP 的安全態勢。
核心安全支柱:五大防護維度
SP2 的安全技術體系圍繞五大核心領域展開,構建起立體防禦矩陣:
- 網路保護:以增強版 Windows 防火牆為核心,預設啟用、支援多網路配置檔、啟動期防護、應用層過濾。
- 電子郵件與即時通訊安全:引入附件執行服務(Attachment Execution Service),統一不安全附件識別與攔截機制。
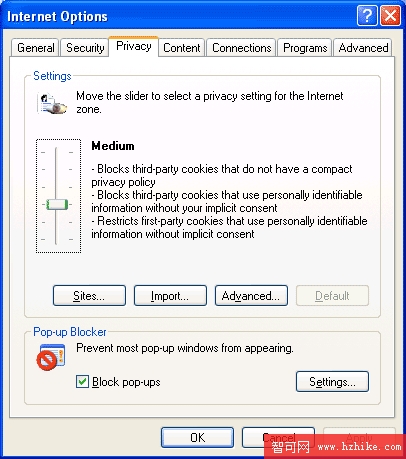
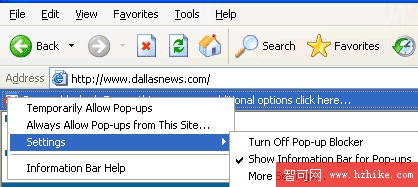
- 瀏覽安全:IE 獲得彈出視窗攔截、ActiveX 管理、本機區域鎖定、MIME 處理強化、下載驗證等多重防護。
- 記憶體保護:支援資料執行防護(DEP),利用 CPU NX/XD 位元標記不可執行記憶體頁面,大幅緩衝區溢出威脅。
- 維護與更新:自動更新支援驅動程式與應用程式(Office、SQL、Exchange),Windows 安全中心集中監控防火牆、防毒、自動更新三大支柱狀態。
設計目標:兼顧彈性、可管理性與使用者體驗
SP2 針對不同用戶群體提供差異化價值:
個人用戶
- 可靠的附件安全檢查,降低誤點執行風險
- 更安全的網頁瀏覽環境,預設阻擋彈出視窗與惡意腳本
- 預設開啟的防火牆與安全中心,零配置即享基礎防護
企業用戶
- 基於角色的安全策略管理,支援群組策略、命令列腳本、無人值守部署
- 網路存取保護(NAP)雛形:對接入內網電腦進行健康檢查與合規驗證
- 多配置檔防火牆,無縫切換辦公室、家庭、公共網路策略
開發者
- 縮減 DCOM/RPC 攻擊面,預設封鎖 UDP RPC、要求介面認證
- 統一的附件安全 API,應用程式可輕鬆整合危險檔案識別邏輯
- DEP 相容性測試指引,為後續 Longhorn(Vista)平滑遷移鋪路
深度剖析:關鍵技術特性詳解
網路保護:Windows 防火牆的質變
SP2 將原本名為「網際網路連線防火牆」(ICF)的元件重寫並更名為「Windows 防火牆」,實現了質的飛躍:
- 預設啟用:安裝完成即生效,無需使用者干預。
- 啟動期防護:在網路堆疊初始化前即載入規則,消除啟動視窗期風險。
- 多配置檔:自動識別網域、私人、公用網路,套用差異化規則(如:公司網路允許檔案共享,咖啡廳 Wi-Fi 全阻擋)。
- 應用程式/連接埠精細控制:支援依程式路徑、服務名稱、連接埠範圍、ICMP 類型定義規則。
- 管理介面全面開放:群組策略(GPO)、`netsh firewall` 命令列、INF 無人值守安裝、友善 GUI 多管齊下。
- RPC 攻擊面縮減:預設封鎖基於 UDP 的 RPC、要求 RPC 介面驗證、動態連接埠按需開啟即關閉、提供新 RPC API 限制本機呼叫權限。
- DCOM 權限強化:透過登錄檔設定啟動/存取權限,最小權限原則落地。
開發者須知:未經請求的入站連線預設被拒;動態連接埠僅在必要時短暫開放;避免使用匿名用戶端與 UDP RPC;善用新 RPC API 限制本機介面暴露。
電子郵件處理:附件執行服務(AES)
SP2 引入系統級服務 `AttachExec.dll`,為 Outlook Express、Windows Messenger、IE 提供統一的附件風險評估:
- 依副檔名、區域、數位簽章、Zone Identifier 判定風險等級(高/中/低)。
- 高風險附件(`.exe`、`.scr`、`.bat` 等)預設封鎖執行,僅允許儲存。
- 中風險附件彈出警告對話框,要求使用者確認。
- 低風險附件(`.txt`、`.jpg` 等)直接開放。
- 「預覽」機制同樣受保護,防止預覽窗自動執行惡意碼。
開發者應呼叫 `AttachmentServices` API(如 `CheckPolicy`、`PromptUser`、`Execute`),確保自製應用程式獲得一致體驗。
瀏覽安全:IE 的多層防禦纏繞
SP2 對 IE 進行了手術式強化:
- 本機電腦區域鎖定:本機 HTML 檔案不再享有高權限,動態內容(ActiveX、腳本)預設受限,資訊列提示使用者解除封鎖。
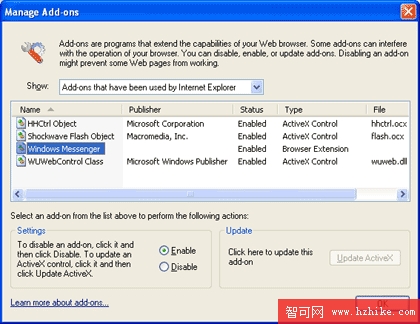
- 增益集管理器:集中檢視/啟用/停用所有 ActiveX、工具列、BHO、Browser Extensions;支援崩潰偵測自動提示停用或更新故障元件。
- 下載與程式碼驗證強化:下載對話框顯示發佈者憑證、檔案類型、區域來源;Authenticode 驗證更嚴格。
- MIME 處理修正:嚴格依 `Content-Type` 決定處理方式,防止「內容嗅探」繞過安全策略。
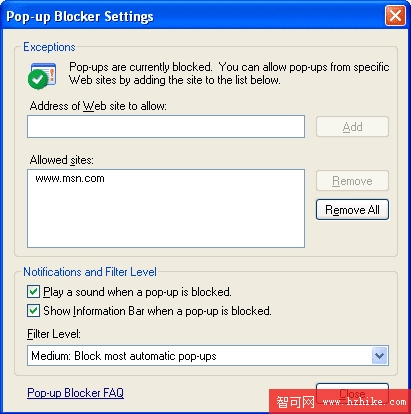
- 內建彈出視窗攔截器:三級過濾(高/中/低)、白名單、資訊列通知、狀態列圖示、聲音提示可配置。
記憶體保護:資料執行防護(DEP)
SP2 率先在消費級 Windows 大規模部署 DEP:
- 支援 AMD64/EM64T 處理器的 NX 位元、Intel XD 位元,標記堆疊/堆/資料區為不可執行。
- 核心模式與使用者模式皆受保護,緩衝區溢出攻擊無法在資料區植入 Shellcode 並跳轉執行。
- 相容性模式:`/noexecute=optin`(預設僅保護核心與系統服務)、`/noexecute=optout`(全域保護,可排除)、`/noexecute=alwayson/alwaysoff`。
- 與後續 Vista/Longhorn 的 NX 保護架構完全相容。
開發者注意:避免在資料區執行程式碼(JIT 編譯器、動態程式碼生成需申請 `PAGE_EXECUTE_READWRITE`);PAE 模式下確保實體記憶體 ≤ 4 GB;務必在支援 DEP 的硬體上測試。
維護與安全中心:可見、可管、可控
- 自動更新 2.0:支援驅動程式、Office、SQL、Exchange 更新;新增「安全性更新」、「重要更新」、「更新彙總套件」、「Service Pack」分類;頻寬節流、離線安裝、重新啟動延遲更人性化。
- Windows 安全中心:背景服務 `wscsvc.dll` 定期輪詢防火牆、防毒軟體(支援 WMI 提供者的廠商)、自動更新狀態;托盤氣球提示、控制台集中檢視、第三方安全產品可整合註冊。
總結
Windows XP SP2 以「預設安全」為劍,「深度防禦」為盾,重塑了作業系統安全基線。從防火牆的預設開啟、DEP 的硬體協同、到附件執行服務的統一攔截、IE 的區域鎖定與增益集管理,SP2 不僅修補了數百個漏洞,更建立了系統級的免疫機制。雖然後續 Vista 引入 UAC、ASLR、IE 保護模式等更先進技術,但 SP2 奠定的「安全開發週期(SDL)」理念與工程實踐,至今仍影響著 Windows 的每一次迭代。