前言:SP2 讓 IE 從「漏洞溫床」蛻變為「可防禦的瀏覽器」
Windows XP SP2 最大的用戶可感變化,莫過於 Internet Explorer 的安全大改造。微軟不再將 IE 視為單純的網頁渲染元件,而是將其納入系統安全邊界,引入彈出視窗攔截器、增益集管理器、本機區域鎖定、MIME 強化、下載驗證等多層防護。本文將逐一拆解這些特性的運作機制、配置技巧與對開發者的影響。
亮點一:內建彈出視窗攔截器——告別第三方工具欄
SP2 前,用戶需安裝 Google Toolbar、IHatePopups 等第三方工具才能阻擋彈出廣告。SP2 將攔截引擎直接整合進 IE 核心:
- 智慧攔截:自動識別非使用者主動觸發(如 `window.open` 無使用者動作)的彈出視窗。
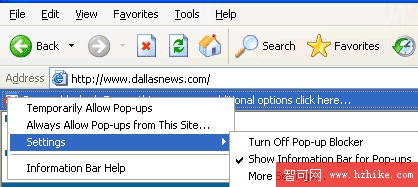
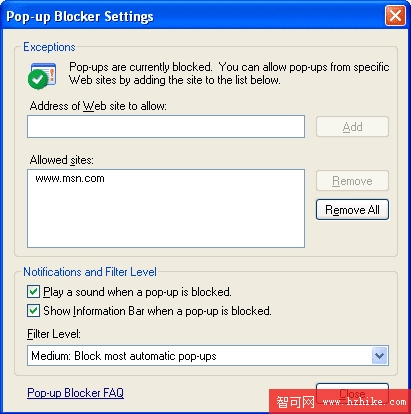
- 資訊列通知:攔截發生時,地址列下方顯示黃色資訊列「彈出視窗已被封鎖」,點擊可選「暫時允許」、「永遠允許此網站」、「開啟攔截器設定」。
- 三級過濾模式:
- 高:封鎖所有彈出(按住 Ctrl 鍵可臨時放行)。
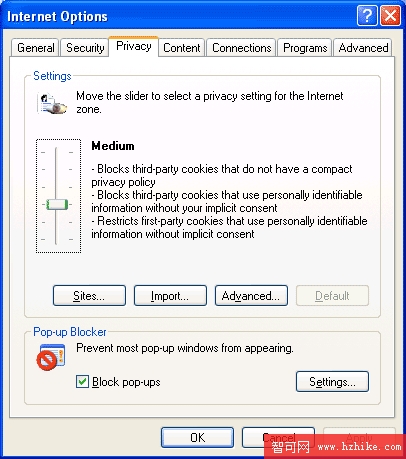
- 中(預設):封鎖大多數自動彈出,允許使用者點擊觸發的視窗。
- 低:僅封鎖已知惡意站點,允許安全區域彈出。
- 白名單管理:工具 → 彈出視窗攔截器 → 設定,輸入允許彈出的網站 URL。
- 聲音與視覺提示可關閉:資訊列可隱藏,改由狀態列圖示提示;攔截音效可關閉。
注意:本機內部網路與信任網站區域的彈出視窗預設不攔截,若需攔截請將站點移出信任清單。
亮點二:增益集管理器——集中管控 ActiveX 與 BHO
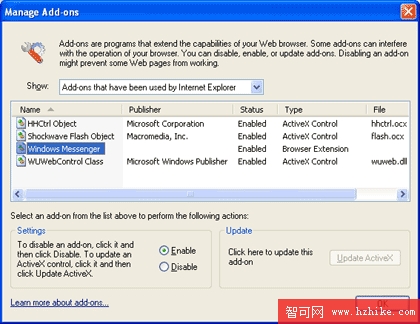
間諜軟體、工具列、瀏覽器助手物件(BHO)常以增益集形式駐留,使用者難以發現與移除。SP2 引入 `Tools → Manage Add-ons`:
- 完整清單:顯示所有已安裝增益集(含已載入/未載入),可依類型篩選(工具列、ActiveX、Browser Extensions…)。
- 一鍵啟用/停用:選中項目,點選「啟用」或「停用」按鈕即時生效,無需重開瀏覽器。
- ActiveX 更新通道:右下角「更新 ActiveX」按鈕可檢查並安裝廠商發布的新版控制項。
- 崩潰偵測與自動修復:若某增益集導致 IE 崩潰,下次啟動時會彈出對話框建議停用或更新該元件。
隱形防護:使用者不可見但至關重要的安全強化
本機電腦區域鎖定
SP1 時代,本機 HTML 檔(`file://` 協定)屬於「本機電腦區域」,享有近乎完全信任的權限,惡意網頁只需誘導用戶下載 `.htm` 檔並雙擊即可執行任意 ActiveX。SP2 徹底扭轉:
- 本機區域權限降低至低於網際網路區域,動態內容(ActiveX、腳本、Java Applet)預設封鎖。
- 資訊列提示「為了保護您的安全,限制了此檔案的動態內容」,點擊可選「允許封鎖的內容」(僅對當前檔案生效)。
- 企業可透過群組策略 `Lockdown Machine Zone` 自訂白名單資料夾(如內部應用目錄)。
物件快取跨域隔離
舊版 IE 允許站點 A 的腳本讀取站點 B 快取的 DOM 物件,造成跨站資料洩露。SP2 強制快取物件綁定來源網域,跨域存取直接阻斷,可能影響少數依賴跨框架快取共享的舊版 Web 應用。
下載、附件與 Authenticode 驗證強化
- 下載對話框新增發佈者數位簽章資訊、檔案類型、來源區域標識。
- 執行前二次確認:顯示「發行者:已驗證/未驗證/未知」,降低社交工程攻擊成功率。
- Outlook Express / Windows Messenger 同步受益於附件執行服務(AES),高風險附件預設封鎖執行。
對 Web 開發者的影響與建議
- 測試本機 HTML 應用:內部工具、HTA、CD-ROM 自動播放介面若使用 ActiveX/腳本,需加入 `Mark of the Web`(MOTW)註解或部署至信任區域/內部網路區域。
- 檢查跨框架腳本存取:`document.domain` 設定、快取物件共享邏輯需在同網域下驗證。
- ActiveX 簽章與標記:所有供網頁下載的控制項必須簽署 Authenticode,並正確實作 `IObjectSafety`、`IPersistPropertyBag2`。
- 彈出視窗依賴重構:合法業務彈出(列印、說明、OAuth 登入)應改為使用者點擊事件觸發,或引導用戶加入白名單。
- 增益集相容性測試:在增益集管理器中驗證自家工具列/BHO 的啟用/停用/更新流程,處理崩潰偵測誤報。
總結
SP2 對 IE 的改造不只是功能堆疊,而是將「最小權限、預設拒絕、使用者可控」的安全原則貫穿至瀏覽器生命週期的每個環節。彈出視窗攔截器與增益集管理器解決了最令用戶頭痛的兩大痛點;區域鎖定、快取隔離、下載驗證則從架構層面切斷了大量駭客慣用的攻擊鏈。對開發者而言,這意味著必須接受更嚴格的沙箱規則,但也換來了更可信、更穩定的執行環境——這正是 Web 安全演進必須付出的代價。