企業需集中禁用 USB 存儲防止數據洩露。利用組策略對 usbstor.inf、usbstor.pnf 設置 ACL 拒絕「Everyone」完全控制,實現首次插入即無法安裝驅動,已安裝設備不受影響。
操作步驟
- 打開「Active Directory 用戶和計算機」
- 右鍵目標 OU → 屬性 → 組策略 → 新建/編輯 GPO
- 展開:計算機配置 → Windows 設置 → 安全設置 → 文件系統
- 右鍵「添加文件」 → 輸入
%systemroot%\inf\usbstor.inf → 確定
- 「數據庫安全設置」:移除所有用戶/組 → 添加
Everyone → 取消所有「允許」勾選 → 添加「拒絕 完全控制」 → 應用
- 同樣處理
%systemroot%\inf\usbstor.pnf
效果與局限
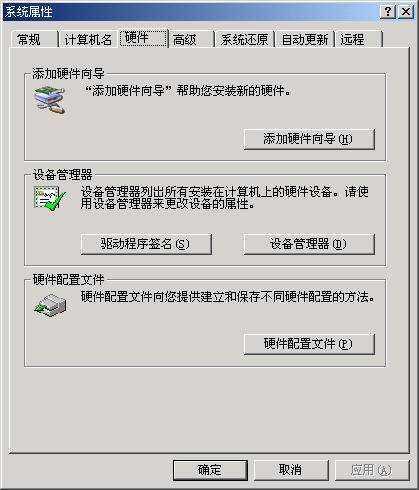
- ✅ 首次插入 USB 存儲設備無法安裝驅動,設備管理器顯示未知設備
- ✅ 已安裝設備(驅動已複製到 DriverStore)繼續可用
- ❌ 無法區分「授權 U 盤」與「非授權 U 盤」(需 Vista+ 設備 ID 白名單)
- ❌ 不阻止 USB 鍵盤/鼠標/打印機等非存儲類設備
配合物理端口管控、DLP 系統、Vista+ 組策略設備安裝限制,構建完整 USB 數據防洩露體系。