絕對安全的密碼不存在,但透過 Windows XP 專業版「本地安全性原則」可建立相對強健的密碼防線。本文詳細說明六項密碼策略設定與最佳實務組合。
Win+R → secpol.msc 或「控制台」→「系統管理工具」→「本地安全性原則」
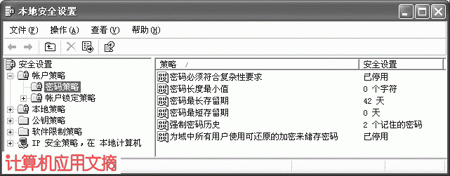
路徑:「安全性設定」→「帳戶原則」→「密碼原則」
| 策略名稱 | 功能 | 預設值 | 建議值 |
|---|---|---|---|
| 強制密碼歷程記錄 | 記住舊密碼數量,防止重複使用 | 0 (不記住) | 5-24 (建議 5 以上) |
| 密碼最長使用期限 | 密碼過期天數,到期強制變更 | 42 天 | 30-60 天 (視安全需求) |
| 密碼最短使用期限 | 密碼變更後至少使用天數才能再改 | 0 天 | 1-7 天 (配合歷程記錄) |
| 密碼長度下限 | 最少字元數 | 0 (無密碼) | 6-14 (建議 ≥8) |
| 密碼必須符合複雜性需求 | 啟用後強制:不含帳號、≥6字元、含大小寫/數字/符號三類 | 停用 | 啟用 (核心策略) |
| 使用可逆加密儲存密碼 | 為特定應用(如 CHAP)儲存可解密密碼 | 停用 | 停用 (除非必要) |
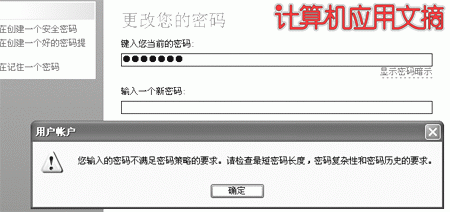
secpol.msc,Administrator 隱藏且無密碼,必須進入安全模式設定強密碼(12 位以上亂碼)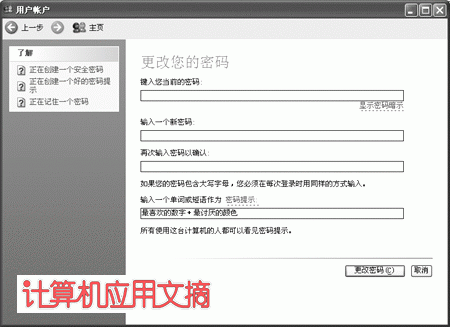
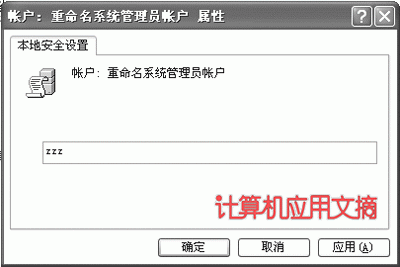
「本地原則」→「安全性選項」→「帳戶:重新命名系統管理員帳戶」→ 改為平常名稱(如 UserAdmin)→ 新建名為 Administrator 的受限帳戶誘餌。入侵者鎖定 Administrator 實為陷阱,真正管理帳戶隱藏於眾帳戶中。
完整部署上述策略,可將密碼破解難度提升數個數量級,構建實用級防護基線。