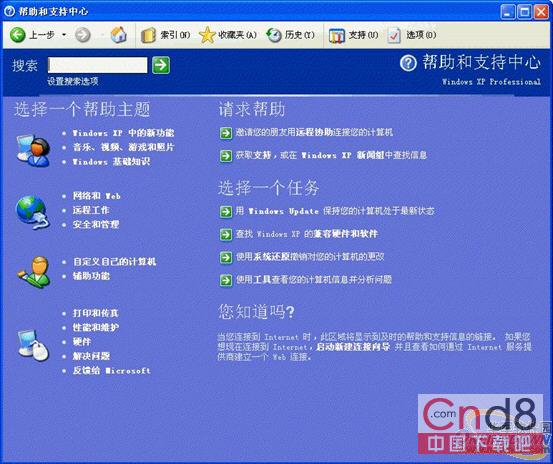
近期,Windows XP系统曝出最新0day漏洞(CVE-2010-1885)。黑客可在网站服务器的ASX文件中嵌入漏洞利用代码,当用户浏览此类网页时,系统会自动弹出“帮助和支持中心”窗口,同时木马悄无声息地植入并下载多种盗号木马、恶性病毒。该漏洞由Google工程师Tavis Ormandy披露,利用代码已公开,专家预测大规模攻击即将爆发。
瑞星安全专家指出,该漏洞主要针对Windows XP和Server 2003。用户访问挂马网站时,“帮助和支持中心”页面会主动弹出——这是判断中招的明显特征。一旦弹窗出现,说明木马已入侵并偷偷下载大量其他病毒,窃取账号密码、隐私数据,严重者导致蓝屏死机。
据“瑞星云安全系统”监测,国内暂未发现利用该漏洞的挂马网站,但地下论坛已有黑客讨论利用细节,实战攻击迫在眉睫。鉴于XP国内市场占有率仍超63%,且部分用户使用盗版无法更新补丁,防范刻不容缓。
Windows Registry Editor Version 5.00

[-HKEY_CLASSES_ROOT\HCP]微软尚未发布正式补丁,下一个例行补丁日为7月13日,但若威胁升级可能提前发布紧急补丁。用户请密切关注微软安全公告。