備份架構認知:系統狀態資料
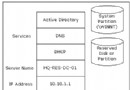
Windows 2000 不支援單獨備份 Active Directory,**必須以「系統狀態資料」整體備份**,包含 8 大元件:
- Active Directory 資料庫 (NTDS.dit)
- 登錄檔
- 系統啟動檔案
- COM+ 類別註冊資料庫
- 憑證服務資料庫 (若為 CA)
- 檔案複寫服務 (SYSVOL)
- 叢集服務資料庫 (若為叢集節點)
- 效能計數器設定
**重要限制**:不支援增量/差異備份,僅支援**正常備份 (完整備份)**;還原來源不可超過 **60 天** (墓碑存留時間)。
情境一:網域內仍有其他運作正常的 DC
**最簡策略**:移除故障 DC → 重裝 OS → DCPROMO 升級為 DC → 自動複寫同步資料。**無須還原備份**,最快恢復服務。
情境二:最後一台 DC 或全域災難 → 必須從備份還原
階段 0:備份操作 (平時建立)
- 執行 `ntbackup` → 選擇「備份精靈」
- 勾選「僅備份系統狀態資料」
- 指定目的地 (建議磁帶/異地磁碟),檔名如 `AD_Backup_20240115.bkf`
- 進階選項:勾選「備份完成後驗證資料」
- 完成後檢視備份報告,確認無錯誤
**建議**:備份檔通常 250-500 MB,需大容量儲存;含敏感帳號資訊,必須加密儲存、離線保管。
階段 1:進入目錄服務還原模式 (DSRM)
- 重新開機,開機選單出現時按 **F8**
- 選擇「目錄服務還原模式」
- 以 **本機 Administrator** 帳號登入 (非網域帳號,AD 資料庫離線不可用)
階段 2:非權威性還原 (標準流程)
- 執行 `ntbackup` → 「還原精靈」
- 選取備份檔 `.bkf` → 確認含系統狀態資料
- 開始還原 → 完成後**重新開機**進入正常模式
**結果**:AD 還原至備份時間點;啟動後透過正常複寫從夥伴 DC 拉取較新變更 (USN 較高者勝出),最終收斂至最新狀態。
階段 3:權威性還原 (針對邏輯錯誤/惡意刪除)
**適用情境**:誤刪 OU、大量帳號被惡意刪除、GPO 遭竄改需回滾全樹系。
- 完成非權威性還原並重開機
- 再次進入 DSRM 模式,以本機 Administrator 登入
- 執行 `ntdsutil` 進入互動模式:
ntdsutil:
 authoritative restore
 restore database          # 還原整個資料庫 (所有分割區)
 # 或
 restore subtree "OU=Sales,DC=corp,DC=contoso,DC=com"  # 還原特定子樹
 quit
 quit
- 重新開機進入正常模式
權威性還原運作原理
- 將指定物件的 **版本號設為極大值** (0xFFFFFFFF)
- 下次複寫週期,此版本號勝出所有夥伴 → **強制推送舊版本覆蓋全樹系**
- 可針對單一物件、子樹、完整分割區 (網域/設定/架構) 執行
關鍵操作細節與陷阱
| 項目 | 關鍵點 |
|---|
| Syskey | 還原後需重新建立私鑰加密金鑰,建議金鑰儲存於軟碟/USB 實體媒體離線保管 |
| 60 天限制 | 備份檔超過 60 天還原會導致「殭屍物件」重現 (已刪除物件因墓碑過期未清除) |
| FRS/ DFSR | SYSVOL 還原後會觸發非權威/權威 FRS 還原 (BurFlags 登錄值),需配合處理 |
| 時間同步 | 還原後確認 W32Time 服務正常,否則 Kerberos 票證驗證失敗 |
| 測試環境 | **嚴禁在生產環境直接練習**,建立隔離測試樹系驗證流程 |
現代化替代方案 (Windows Server 2008 R2+)
- Active Directory 回收筒:啟用後可直接還原已刪除物件 (保留屬性、群組成員資格),無需權威性還原
- 快照備份:`ntdsutil snapshot` 建立唯讀資料庫快照,掛載查詢/匯出單一物件
- Windows Server Backup:支援裸機復原、增量備份、VSS 整合
- Azure AD Connect 雲端備份:混合身分識別環境的雲端端保護
營運建議清單
- 每日系統狀態備份,至少保留 2 代 (父/孫輪換)
- 每季執行 **完整還原演練** (含權威性還原特定 OU),記錄 RTO/RPO
- 備份媒體異地儲存,加密傳輸與靜態加密
- 文件化 DSRM 本機 Administrator 密碼保管流程 (密碼箱/密碼管理系統)
- 監控備份作業成功率,失敗即時告警
備份無價值,唯有**經驗證可還原的備份**才是保障。建立標準化 SOP 並定期演練,是 AD 營運團隊的核心責任。