Server 2008 引入 **Windows Firewall with Advanced Security (WFAS)**,整合 **主機防火牆 + IPSec**,提供:
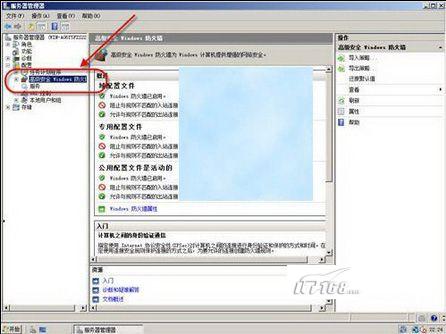
圖 1:伺服器管理員整合視圖
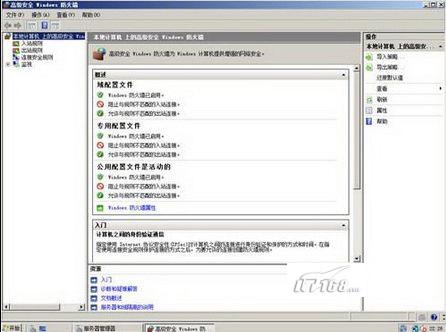
圖 2:獨立 WFAS MMC 主控台
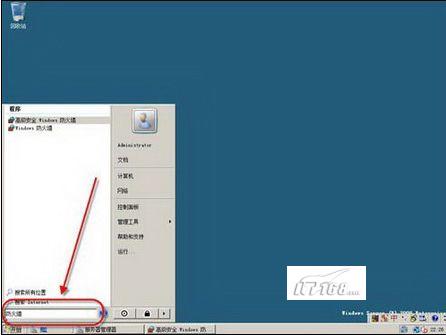
圖 3:開始選單搜尋「防火牆」秒開主控台
# 匯出完整設定 (含 IPv4/IPv6)
netsh advfirewall export "C:\Backup\WFAS_Policy.wfw"

# 匯入還原
netsh advfirewall import "C:\Backup\WFAS_Policy.wfw"

# 顯示目前設定檔狀態
netsh advfirewall show allprofiles

# 建立規則範例:允許 TCP 80 入站
netsh advfirewall firewall add rule name="Allow HTTP In" dir=in protocol=TCP localport=80 action=allow profile=any
適合納入部署腳本、基線合規稽核、跨伺服器同步策略。
| 設定檔 | 觸發條件 | 預設入站 | 預設出站 |
|---|---|---|---|
| 網域 | 偵測到網域控制站 | 封鎖 (不符合規則) | 允許 (預設關閉出站過濾) |
| 私人 | 可信任私人網路 (家庭/辦公室) | 封鎖 | 允許 |
| 公用 | 非信任網路 (咖啡廳/機場) | 封鎖 | 允許 |
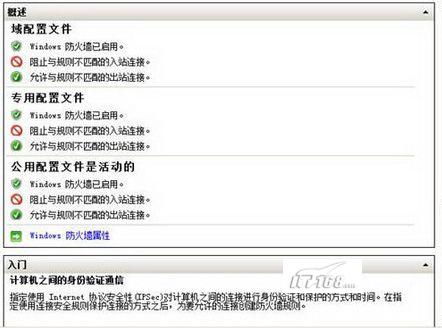
圖 4:位置感知設定檔
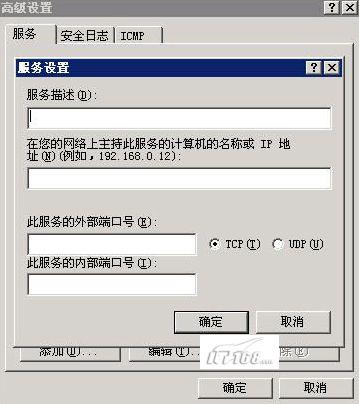
圖 5:Server 2003 單一例外視窗 (對比)
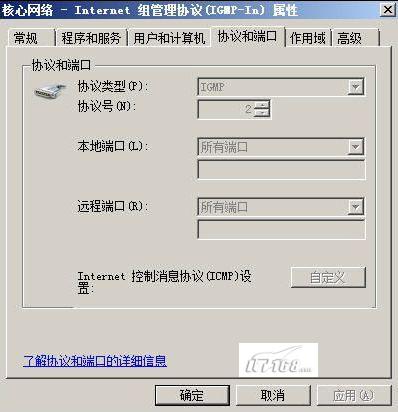
圖 6:Server 2008 多頁籤進階規則 (程式/服務/使用者/電腦/IP 範圍)
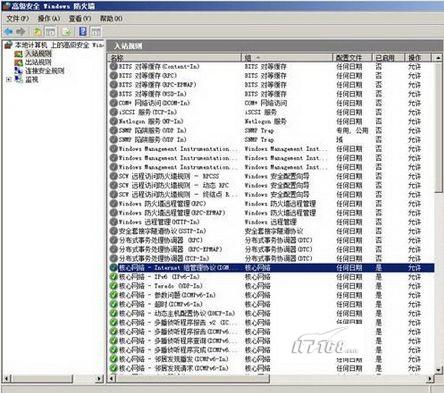
圖 7:~90 條預設入站規則
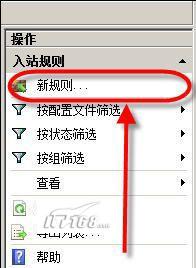
圖 8:新增規則啟動精靈
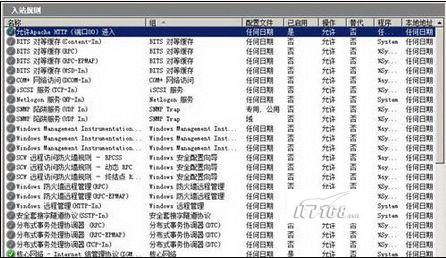
圖 9:建立完成的規則列表
| 需求 | 條件組合 |
|---|---|
| 僅允許特定管理群組透過 RDP 連線 | 埠: TCP 3389 + 使用者群組: `DOMAIN\RDP_Admins` + 設定檔: 網域 |
| 阻止特定應用程式 (如 P2P) 出站 | 程式路徑: `C:\App\P2PClient.exe` + 方向: 出站 + 動作: 封鎖 |
| 僅允許特定 IP 區段存取 SQL | 埠: TCP 1433 + 遠端 IP: `10.10.0.0/16` + 方向: 入站 + 允許 |
| 要求 IPSec 驗證的伺服器對伺服器通訊 | 連線安全規則 → 驗證模式: 要求輸入/輸出驗證 + Kerberos/憑證 |
WFAS 以「雙向過濾 + IPSec 整合 + 多維度規則 + 位置感知設定檔 + 豐富預設規則 + 命令列自動化」六大支柱,將 Windows 內建防火牆提升至可與 ZoneAlarm Pro、Check Point Endpoint 等協力廠商主機防火牆抗衡的企業級水準。善用 MMC 圖形介面進行策略設計,再以 `netsh advfirewall` 實現跨伺服器基線部署與合規稽核,是 Server 2008 以降 Windows 伺服器安全強化的核心技能。