Windows 2000/2003 僅支援網域層級單一「預設網域原則」,所有使用者共用相同密碼長度、複雜度、鎖定門檻。若需差異化 (如管理員強密碼、服務帳號永不鎖定),只能建立新網域,成本極高。
透過 ADSI Edit 在 `CN=Password Settings Container,CN=System,DC=domain,DC=com` 建立 `msDS-PasswordSettings` 物件 (PSO),並連結至「使用者」或「全域安全性群組」(非 OU),即可實現多組密碼/鎖定原則共存。
CN=Password Settings Container,CN=System,DC=domain,DC=com。| 屬性 (LDAP 顯示名稱) | 對應群組原則 | 範例值 | 說明 |
|---|---|---|---|
| msDS-PasswordSettingsPrecedence | 優先權 | 10 | 數值越小優先權越高,同一使用者套用多個 PSO 時生效 |
| msDS-PasswordReversibleEncryptionEnabled | 使用可還原加密儲存密碼 | FALSE | 建議 FALSE |
| msDS-PasswordHistoryLength | 強制密碼歷程記錄 | 24 | 0-1024 |
| msDS-PasswordComplexityEnabled | 密碼必須符合複雜性需求 | TRUE | 啟用複雜度 |
| msDS-MinimumPasswordLength | 密碼長度下限 | 12 | 0-255 |
| msDS-MinimumPasswordAge | 密碼最短使用期限 | 1:00:00:00 | 格式 DD:HH:MM:SS (1 天) |
| msDS-MaximumPasswordAge | 密碼最長使用期限 | 42:00:00:00 | 格式 DD:HH:MM:SS (42 天) |
| msDS-LockoutThreshold | 帳戶鎖定臨界值 | 5 | 0-65535 (0=不鎖定) |
| msDS-LockoutObservationWindow | 重設帳戶鎖定計數器 | 0:00:30:00 | 30 分鐘 |
| msDS-LockoutDuration | 帳戶鎖定時間 | 0:00:30:00 | 30 分鐘 (0=永久鎖定需管理員解鎖) |
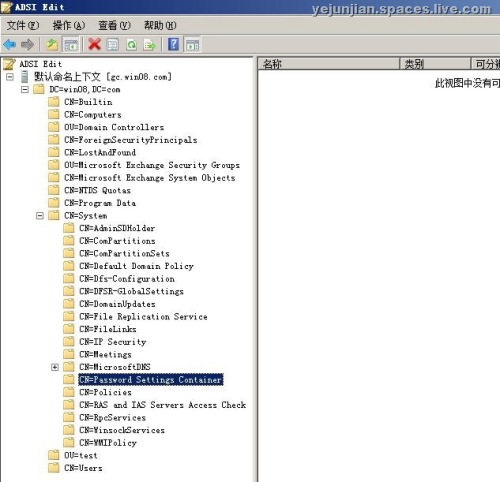
圖 1:定位 Password Settings Container
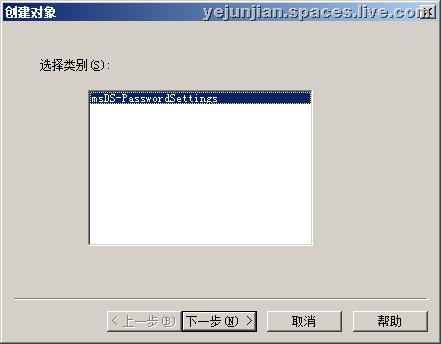
圖 2:建立 PSO 物件類別
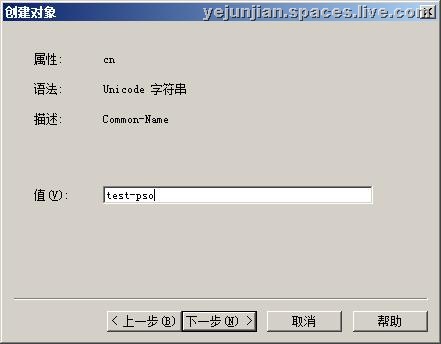
圖 3:輸入 PSO 名稱 (如 "AdminStrongPolicy")
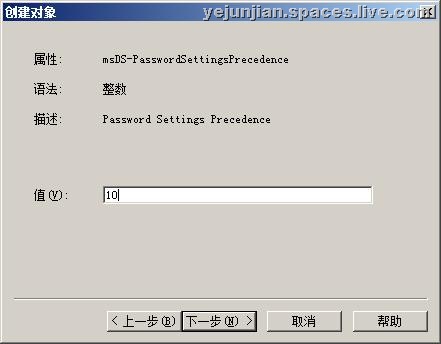
圖 4:設定優先權
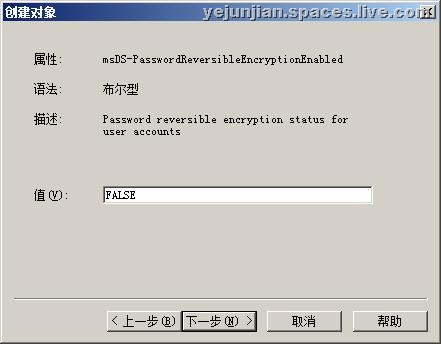
圖 5:可還原加密設為 FALSE
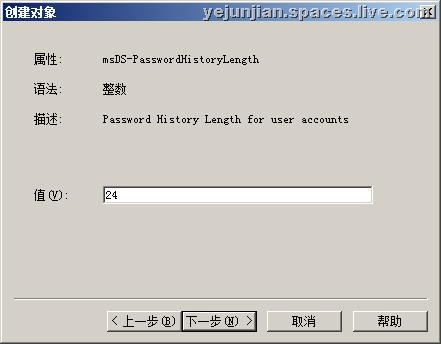
圖 6:密碼歷程 24
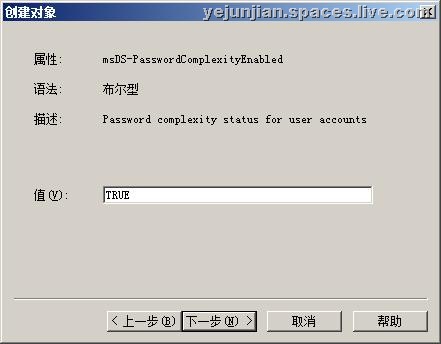
圖 7:啟用複雜度
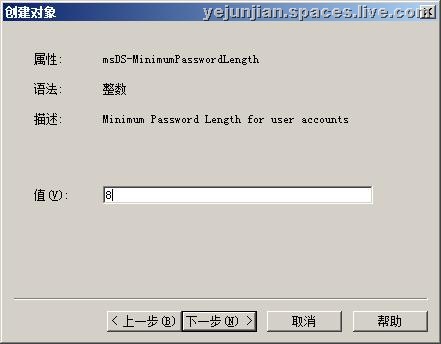
圖 8:最小長度 12
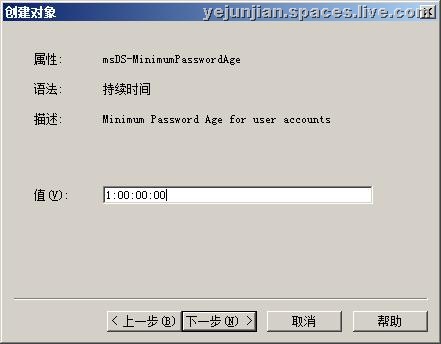
圖 9:最短使用期限 1 天
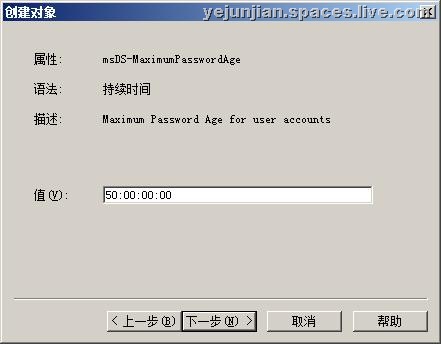
圖 10:最長使用期限 42 天
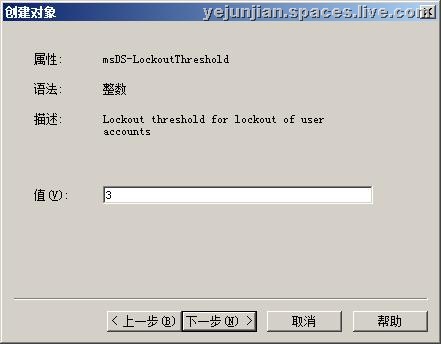
圖 11:鎖定臨界值 5 次
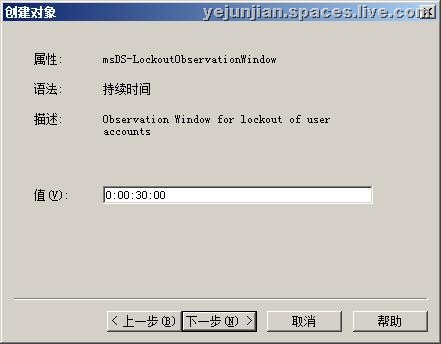
圖 12:觀察視窗 30 分鐘
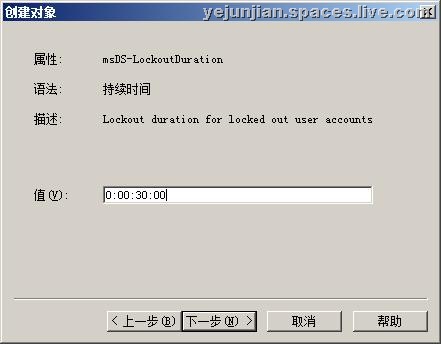
圖 13:鎖定持續 30 分鐘
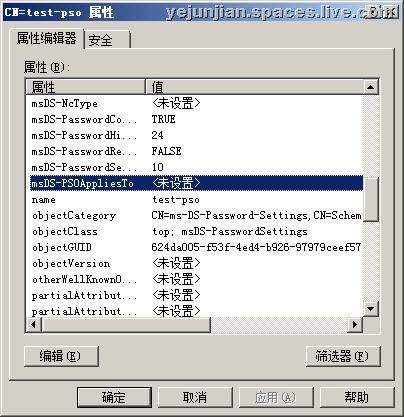
圖 14:編輯套用目標屬性
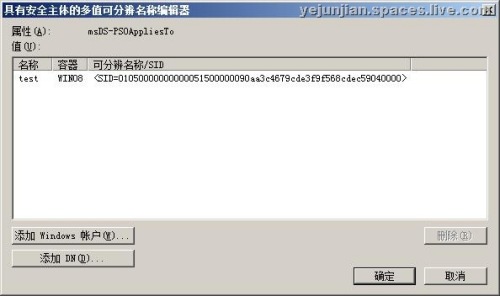
圖 15:選取目標全域安全性群組
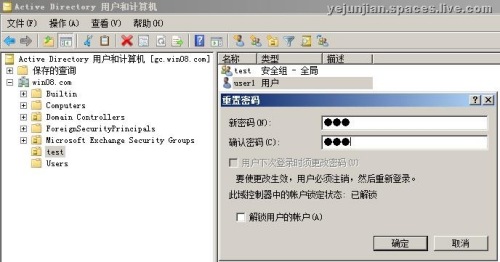
圖 16:加入群組前可用弱密碼
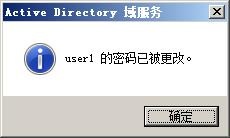
圖 17:加入群組後弱密碼被拒
PSO 徹底解決單一網域內差異化密碼需求,配合群組成員動態變更即時生效,零停機、零信任委派,是 Server 2008 AD 重要的安全里程碑。
Windows SharePoint Services:網域帳戶模式 vs Active Directory 帳戶模式選擇指南
Windows 2000 NTFS 效能優化完整指南:叢集大小、MFT 保留區、壓縮權衡與碎片整理
Windows 2000 DNS Client 快取導致 Ping 不通?一指令清除即時生效
Windows 2000 秘密武器:DiskProbe 磁碟編輯工具 (一) — 擴充分區結構、顯示分區與開機扇區修復
Windows Server 2008 全新叢集仲裁/見證模式深度解析
Windows 2000 磁碟重組工具完整操作指南:分析碎片狀況、檢視報告與智慧型重組建議