在已配置好 VPN + NAT 共享上網的 Windows Server 2003 基礎上,通過接入境外 OpenVPN 服務器,利用靜態路由表實現「默認走本地,被封鎖流量走 VPN」的智能分流,節省頻寬並提升訪問速度。本文詳細記錄配置邏輯與關鍵步驟。
客戶端 → Win2003 (本地網關) → { 國內流量 → 直連
                                  被封鎖流量 → OpenVPN 隧道 → 境外服務器 → 目標站點 }
編輯 OpenVPN 客戶端配置文件(.ovpn),刪除或註釋 以下行:
push "redirect-gateway def1"
此舉防止 VPN 連接建立後劫持默認網關,保持本地出口為主路由。
連接成功後,系統新增一張 TAP 虛擬網卡。記錄分配的 IP 與網關:
10.8.253.610.8.253.5(通常為客戶端 IP 所在網段的 .1 或 .5)關鍵: 後續添加靜態路由時,網關參數必須填寫此 VPN 網關 IP,填錯將導致路由不生效。
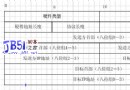
| 介面 | 目標網段 | 網絡掩碼 | 網關 | 度量 |
|---|---|---|---|---|
| OpenVPN 虛擬網卡 | 104.244.42.0 | 255.255.255.0 | 10.8.253.5 | 1 |
| OpenVPN 虛擬網卡 | 172.217.0.0 | 255.255.0.0 | 10.8.253.5 | 1 |
示例:將 Twitter (104.244.42.0/24) 與 YouTube/Google (172.217.0.0/16) 強制導向 VPN 網關。
nslookup 或 ping 獲取 IP。whois 或在線 ASN 查詢工具獲取該 IP 所在的 CIDR 塊(C 段/B 段)。tracert twitter.com 應顯示首跳為 VPN 網關 IP (10.8.253.5)。tracert baidu.com 首跳應為本地物理網關。適用範圍: Windows XP/7/10 同樣支持通過
route add命令行實現相同邏輯,僅介面操作差異。
製作 Windows 2003 自動安裝光碟 (三):編輯 winnt.sif 實現無人值守安裝
Windows Server 2003 內建網際網路連線防火牆配置防禦蠕蟲攻擊圖文教學
IIS 6.0 突破 200KB 上傳與 4MB 下載限制:Metabase.xml 兩參數快速調整
Windows Server 2003 建立網域環境(AD Domain Controller)圖文步驟
Windows IIS 伺服器權限深度配置:僅允許 ASP 腳本安全執行
IIS 6.0 配置 ASP.NET 4.0 網站完整步驟 (Windows Server 2003 企業版)