微軟 10 月例行性安全更新釋出 8 份公告,修補 24 個 CVE 漏洞,涵蓋 Windows、IE、.NET Framework、ASP.NET、Office。其中 3 項列為「嚴重」等級,建議立即更新。
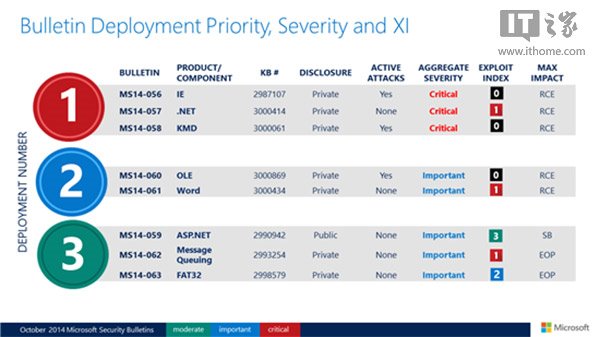
三大嚴重級公告
- MS14-056 (IE 累積更新,嚴重):修補 14 個 IE 漏洞,瀏覽惡意網頁可能遭遠端執行碼,管理員權限用戶風險最高。
- MS14-057 (.NET Framework,嚴重):修補 3 個漏洞,特製 URI 請求可能觸發遠端執行碼,.NET 4.5 預設啟用受影響功能。
- MS14-058 (核心模式驅動程式,嚴重):修補 2 個漏洞,開啟含嵌入 TrueType 字體的惡意文件/網站可能導致遠端執行碼。
重要級公告
- MS14-059 (ASP.NET MVC 繞過安全功能)
- MS14-060 (Windows OLE 遠端執行碼)
- MS14-061 (Word/Office Web Apps 遠端執行碼)
- MS14-062 (訊息佇列服務 提權)
- MS14-063 (FAT32 磁碟分割驅動程式 提權)
IE11 更新亦帶來介面變化:新分頁頁面新增 Bing 搜尋列、常用網站模組下移。建議立即透過 Windows Update 安裝所有更新。