Win10 確實夠紅,連詐騙集團都想趁機「撈一筆」。據統計,Win10 釋出以來安裝量已破 6,700 萬,龐大用戶群成為騙子眼中的肥羊。許多用戶尚未收到官方升級推播,卻收到疑似微軟寄出的郵件,要求執行附件程式以獲取更新,不少人因而中招。
但這封郵件並非微軟官方發送。它極度逼真:採用微軟配色、寄件地址為 update@microsoft.com、附帶免責聲明,甚至宣稱已通過防毒掃描。
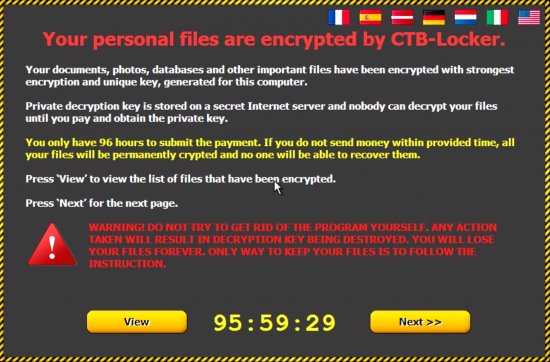
附件實為比特幣勒索病毒(CTB-Locker)。受害者裝置中的檔案與照片會被加密鎖死,騙子勒索比特幣或 Tor「贖回」資料,並設下 96 小時期限恐嚇受害者。
仔細觀察可發現破綻:郵件文字顯示異常、包含不規範位元組、甚至缺少微軟 Logo(或許怕被起訴)。最關鍵的是:微軟絕不會寄送帶有 .exe 壓縮包的郵件,正規企業也不會這樣做。
對資深用戶這類詐騙易識破,但數千萬升級用戶中不乏新手,仍需提高警覺。微軟持續以法律手段打擊,個人最佳防護仍是安裝防毒軟體並定期備份系統。
Win10 升級後 Office 2013 需重新啟動?兩種啟動備份還原法(升級前備份 store 資料夾 / 升級後從 windows.old 取回)
Win7 提示「此 Windows 副本不是正版」黑桌面解決方案(含激活工具下載)
Windows 10 正式版 7 月 29 日釋出,零售價格確定:家庭版 119 美元、專業版 199 美元
Windows 10 如何進入 UEFI 介面?「更新與安全性 → 復原 → 進階啟動」重開機直達
Win10 Build 10568 大量截圖洩漏:介面無明顯變化,專注底層修復