遠端管理需兼顧便利性與安全性:防止未授權存取、保障傳輸機密性/完整性、提供稽核日誌。本文介紹三種組合方案,利用加密通道與存取控制達到安全遠端管理目標。
終端服務缺點:無客戶端 IP 限制、預設埠 3389 難修改、缺乏稽核日誌。
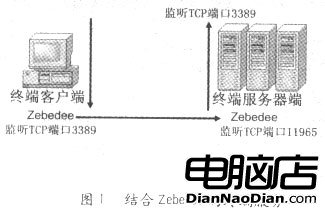
Zebedee 強化:本地監聽 → 加密壓縮 TCP/UDP → 建立通道 → 轉發至伺服器終端服務埠。
zebedee -s -o server.log (預設監聽 11965)。zebedee 3389 serverhost:11965 (本地 3389 映射至伺服器 Zebedee 埠)。透過設定檔可實現身分驗證、IP 過濾、日誌記錄。搭配 TSDropCopy 或 WTS-FTP 解決檔案傳輸需求。
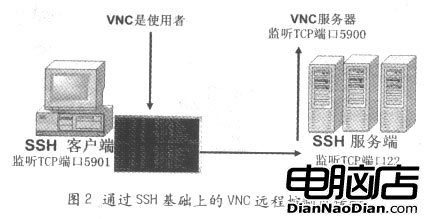
VNC 特性:共用主控台工作階段、跨平台用戶端 (含 WinCE/Java)、可限制 IP、預設無加密。
SSH 隧道加密:
ssh -L 5901:serverhost:5900 serverhost (本地 5901 → 伺服器 5900)。localhost:1 (即 5901)。所有 VNC 流量經 SSH 加密通道傳輸,支援多平台用戶端。
利用 Windows 2000 內建「路由與遠端存取」建立 VPN 伺服器 (L2TP/IPsec),用戶端撥號接入後如同在區域網路內,可直接使用檔案共用、遠端桌面、管理工具 (MMC 遠端連線)。
關鍵防禦:啟用封包過濾、限制 VPN 存取資源、強制強密碼/憑證驗證、稽核 VPN 登入日誌。錯誤配置可能導致內網暴露。
三種方案各有適用場景:
• 終端服務+Zebedee:輕量、快速、單一管理員。
• VNC+SSH:跨平台、需共用主控台畫面。
• VPN (L2TP/IPsec):企業級、整合現有 AD/半徑、支援多種管理工具。
核心原則:加密通道 + 存取控制 + 稽核日誌 + 最小權限。定期評估方案風險,配合防火牆與入侵偵測系統 (IDS) 構建完整防禦。