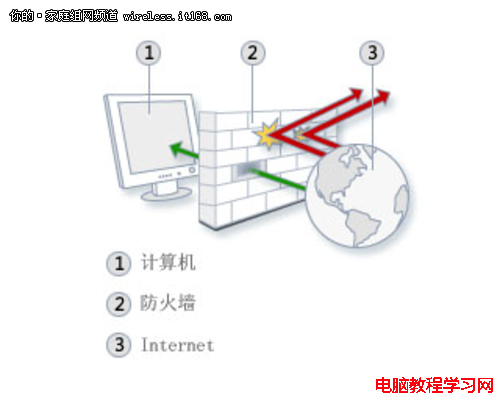
中小企業無需購買昂貴硬體防火牆,善用 Windows Server 2008 R2 內建的進階安全性 Windows 防火牆即可滿足大多數網路安全需求。本文系統整理網路位置、基本防火牆、進階規則、連線安全、設定檔等核心概念與實作步驟。
核心內容大綱
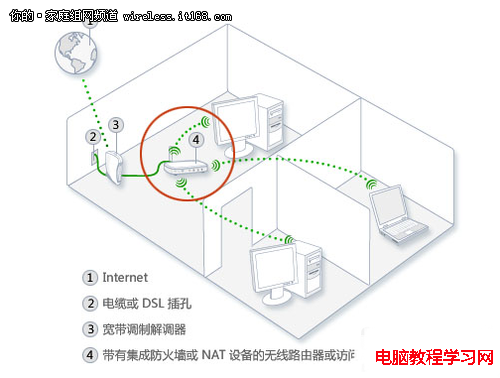
1. 網路位置與防火牆行為
- 家庭網路:啟用網路探索,可加入家庭群組,適合信任環境。
- 工作網路:啟用網路探索,不可建立/加入家庭群組,適合辦公室。
- 公用網路:停用網路探索,封鎖輸入連線,最高安全性,適合咖啡廳、機場。
- 網域網路:由網域管理員控制,無法手動切換。
2. 基本防火牆設定
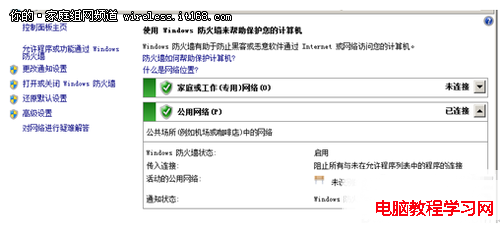
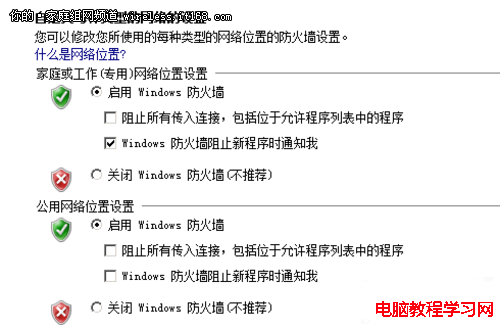
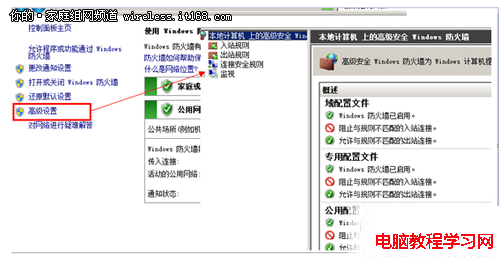
- 控制台 → 系統與安全性 → Windows 防火牆,查看狀態、開啟/關閉。
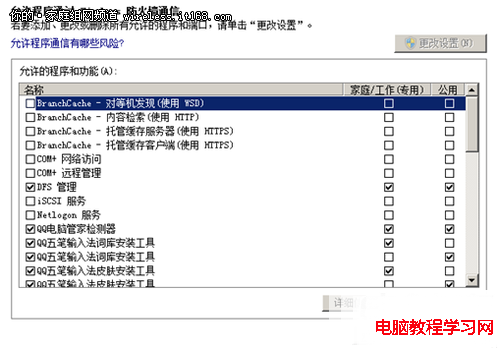
- 「允許應用程式通過防火牆」建立白名單(如遠端桌面、檔案共享)。
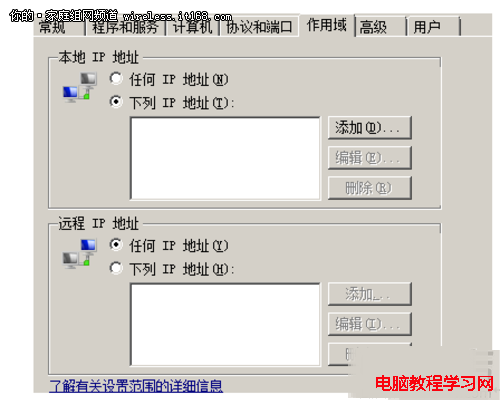
3. 進階安全性 Windows 防火牆(核心功能)
- 有狀態封包檢查,支援 IPv4/IPv6,預設封鎖輸入、允許輸出。
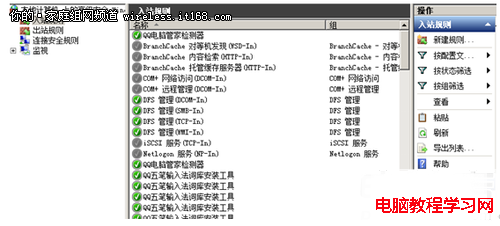
- 輸入/輸出規則:依連接埠、程式、服務、IP 範圍、介面類型(LAN/無線/VPN)精細控制。
- 連線安全規則 (IPsec):驗證、完整性、加密保護傳輸資料。
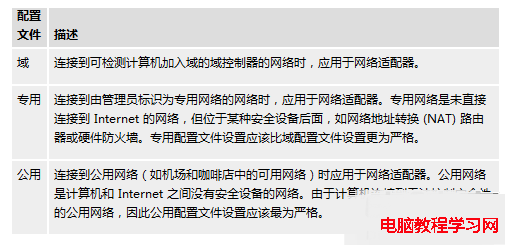
- 設定檔(網域/私人/公用):每張網卡依偵測網路類型自動套用對應設定檔,Server 2008 R2 支援多設定檔同時生效。
4. 實戰:新增 Web 伺服器輸入規則 (TCP 80)
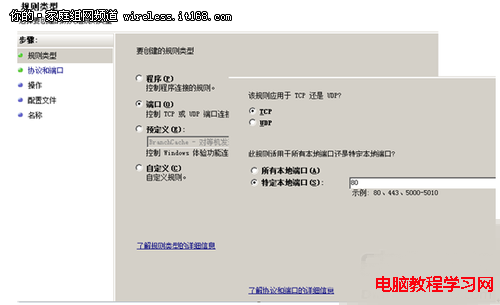
- 右鍵「輸入規則」→「新增規則」→「連接埠」→ TCP 特定本機連接埠 80。
- 動作選「允許連線」,套用至所需設定檔(域/私人/公用),命名為「HTTP Web Server」。
掌握這些功能,即可打造企業級軟體防火牆防線,成本極低且彈性極高。