Windows 8 引入基於 UEFI 2.3.1 規範的「安全啟動」機制,僅允許經數位簽章驗證的引導載入程式執行,從根源上阻擋惡意軟體在啟動階段植入。然而近期有媒體報導稱安全研究人員 Peter Kleissner 開發的「Stoned Lite」Bootkit 可繞過此防護,引發外界對 Windows 8 安全性的質疑。
Peter Kleissner 隨後在接受 Softpedia 專訪時明確表示:其展示的 Bootkit 僅針對傳統 BIOS 啟動流程(如 Windows 7 及更早版本),利用 MBR 未被驗證的漏洞植入惡意代碼。Windows 8 的 UEFI 安全啟動要求所有啟動程式與驅動程式必須通過簽章驗證,目前尚無已知方法可繞過該機制。他強調這項保護機制「非常安全」,雖不排除未來被破解可能,但現階段完全有效。
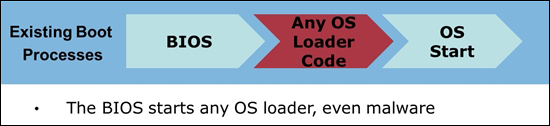
傳統 BIOS 啟動流程:可載入任意引導程式,含惡意軟體
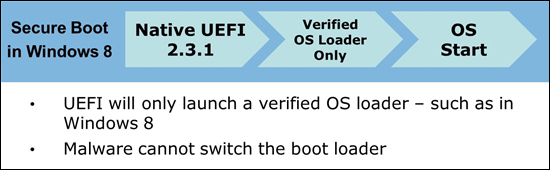
Windows 8 安全啟動:UEFI 僅啟動通過驗證的引導程式
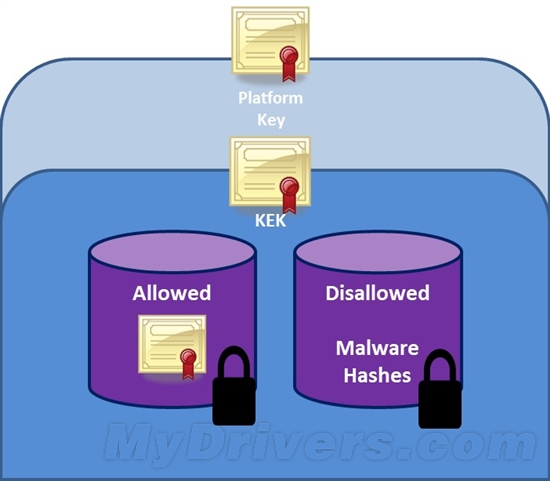
Win8 中擁有安全金鑰的程式才能啟動,惡意軟體無法在啟動時加載
Peter Kleissner
傳統啟動模式下,系統不驗證 MBR 完整性,留下被 Rootkit 利用的缺口;Windows 8 則透過 UEFI 建立從韌體到作業系統的信任鏈,任何未簽章或被竄改的啟動組件都將被拒絕載入。這架構級的防護,遠超過往僅依賴作業系統層面的安全軟體。
微軟亦在官方部落格重申:安全啟動的設計初衷是防護啟動階段威脅,且原始設備製造商(OEM)提供的韌體更新機制才是判定關鍵,用戶仍可選擇關閉安全啟動以安裝其他作業系統,不存在「封殺非 Windows 系統」的情況。