操作步驟
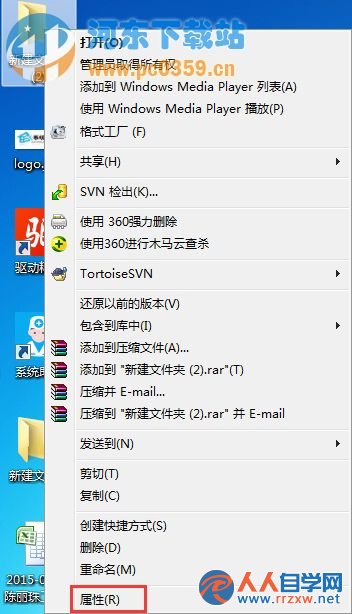
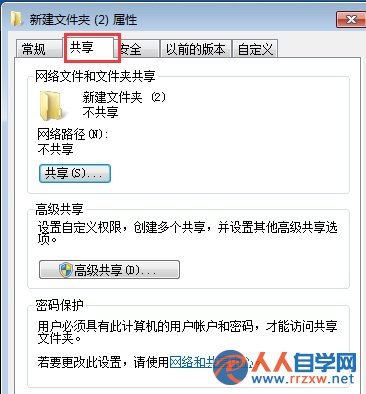
- 在檔案總管中找到已共用的資料夾 → 右鍵 → 「內容」。
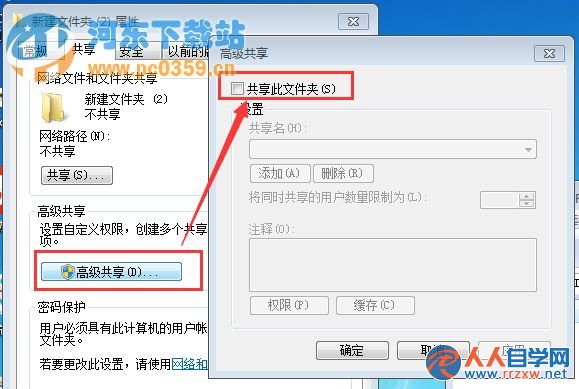
- 切換到 「共用」 索引標籤 → 點擊 「進階共用...」 按鈕 (需系統管理員權限)。
- 在「進階共用」視窗中,**取消勾選「共用此資料夾」** → 「確定」→ 再「確定」關閉屬性視窗。
- 資料夾圖示上的「雙人」/「共用」疊加圖示消失,表示已停止共用。
進階:同時移除 NTFS 權限殘留 (更徹底)
- 資料夾「內容」→ 「安全性」索引標籤。
- 檢查群組/使用者名稱清單中是否有 `Everyone`、`Users`、`Guest`、`HomeUsers` 等非必要主體。
- 選中非必要主體 → 「編輯」→ 「移除」→ 「確定」。**保留 `SYSTEM`、`Administrators`、你的使用者帳號 (完全控制)**。
命令列批次關閉共用
# 查看所有共用
net share

# 關閉特定共用 (共用名稱非資料夾名稱,用 net share 確認)
net share "ShareName" /delete

# 批次關閉所有非系統共用 (謹慎使用)
for /f "skip=4 tokens=1" %i in ('net share') do @if not "%i"=="" @if not "%i"=="ADMIN$" @if not "%i"=="C$" @if not "%i"=="IPC$" net share %i /delete
動態管理策略
- 需要時開啟,用完即關: 臨時共用資料夾傳檔,傳完立即按上述步驟關閉。
- 密碼保護共用: 「網路和共用中心」→「進階共用設定」→「所有網路」→ 啟用「密碼保護共用」,僅允許有帳號密碼的使用者存取。
- 設定共用權限最小化: 進階共用 → 「權限」→ 僅給特定使用者「讀取」/「變更」,移除 `Everyone`「完全控制」。
安全觀念: **共用即攻擊面**。每一個開啟的共用資料夾都是區域網路內潛在的滲透入口。养成「用完即關、最小權限、密碼保護」習慣,大幅降低資料外洩、勒索軟體橫向移動風險。