Windows 認證管理員支援儲存「以憑證為基礎的認證」(Certificate-based Credentials),用於智慧卡、客戶端憑證驗證 (如 VPN、802.1x、企業內部 Web 應用)。Win10 操作路徑:控制台 → 認證管理員 → Windows 認證 → 新增以憑證為基礎的認證。
操作步驟
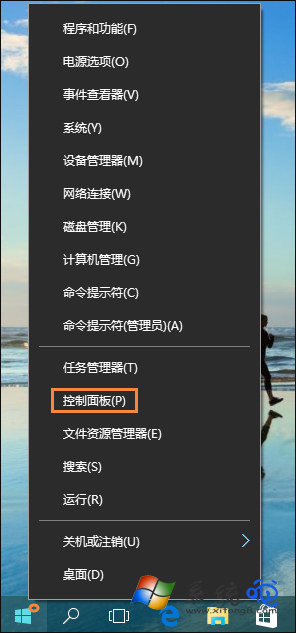
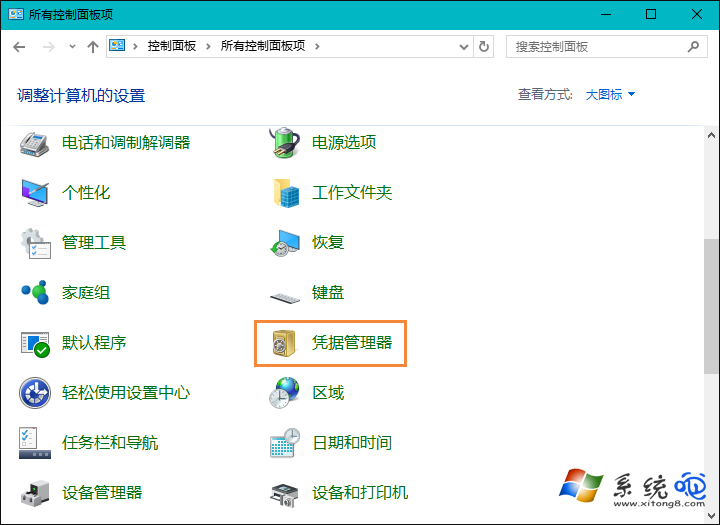
- 開始按鈕右鍵 → 「控制台」 (或 Win+R →
control)。
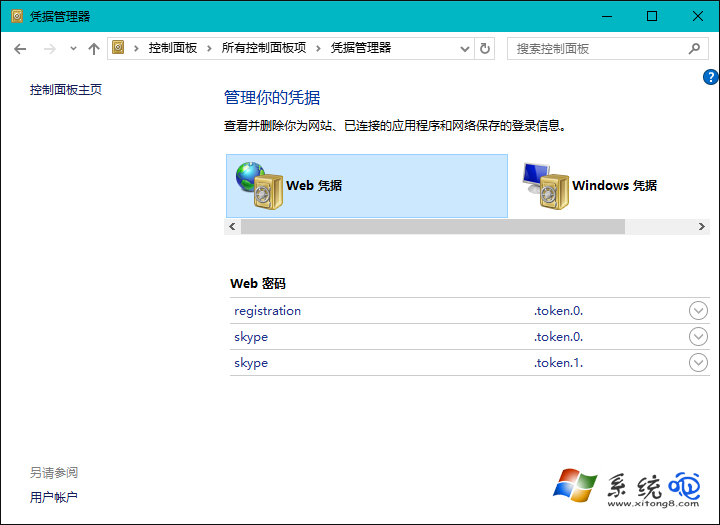
- 檢視模式設為「大圖示」 → 點擊 「認證管理員」。
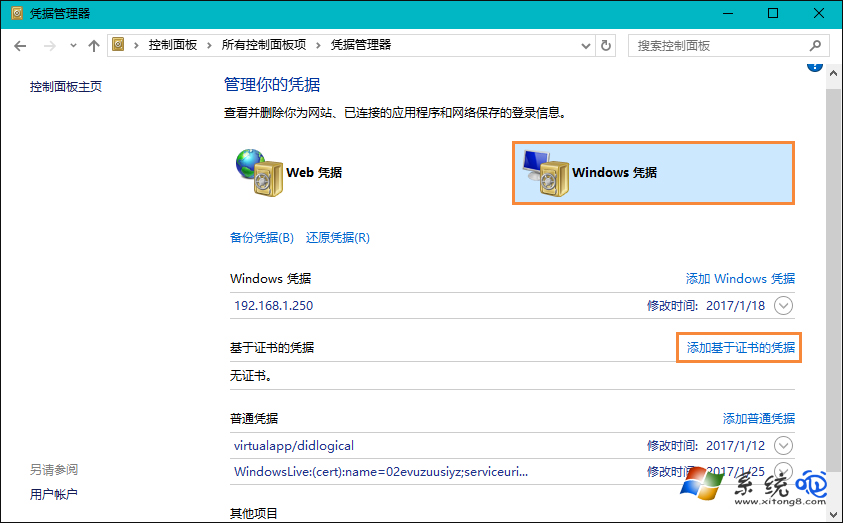
- 切換至 「Windows 認證」 索引標籤 → 點擊 「新增以憑證為基礎的認證」。
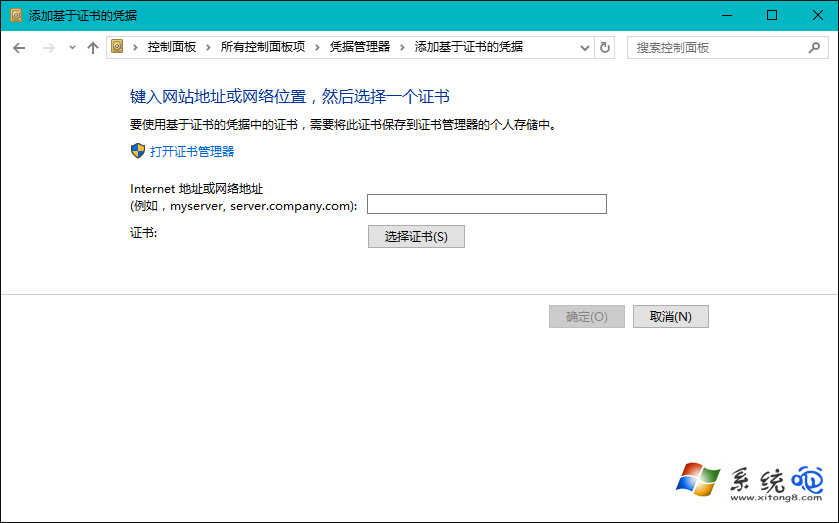
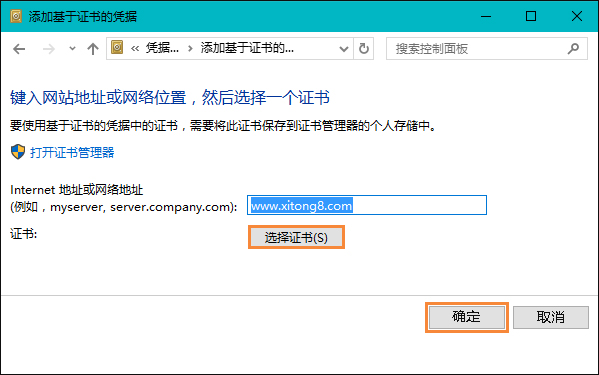
- 彈出視窗填寫:
網際網路或網路位址:目標伺服器 URL/IP (如 https://vpn.company.com、192.168.1.1)
憑證:點擊「選擇憑證」→ 從「目前使用者/本機電腦」憑證存儲區選取已安裝的客戶端憑證 (需含私鑰、用途含「用戶端驗證」)。
- 確定 → 憑證即儲存至 Windows Vault,後續連線該位址時自動提交憑證驗證。
前置條件檢查
- 客戶端憑證 (.pfx/.p12) 已匯入「目前使用者」→「個人」存儲區 (
certmgr.msc) 或「本機電腦」→「個人」 (certlm.msc)。
- 憑證用途 (Enhanced Key Usage) 包含
1.3.6.1.5.5.7.3.2 (Client Authentication)。
- 私鑰可匯出 (若需備份/遷移),且未過期、未撤銷 (CRL/OCSP 可達)。
常見應用場景
- VPN (IKEv2/EAP-TLS) 客戶端憑證驗證。
- 802.1X 有線/無線網路存取控制 (EAP-TLS)。
- 內部 Web 應用/Api 互相 TLS (mTLS) 驗證。
- RDP/遠端桌面智慧卡登入。
透過認證管理員集中管理「以憑證為基礎的認證」,避免重複匯入/選擇憑證,提升企業環境驗證效率與安全性。