Windows EFS(加密文件系統)基於公鑰策略保護 NTFS 卷數據。本文通過實例演示:在多管理員賬號環境下,利用 cipher /r 導出恢復代理憑證,經組策略導入並匯入私鑰,繞過 EFS 保護讀取他人加密文件,並給出徹底防範的權限配置建議。
小王用 Administrator 賬號 EFS 加密 D 盤重要文件夾離職。同事小李以另一管理員賬號 hongyun 登錄,破解提取文件。
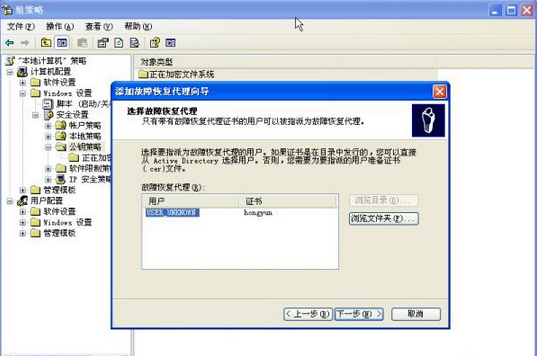
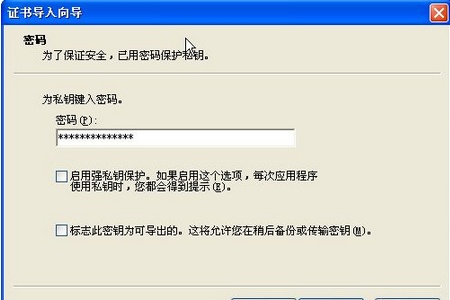
hongyun 登錄,CMD 執行 cipher /r:mykey,輸入密碼 key123456789,生成 mykey.cer(公鑰)與 mykey.pfx(私鑰)。gpedit.msc,展開「計算機配置 → Windows 設置 → 安全設置 → 公鑰策略 → 加密文件系統」,右鍵「添加資料恢復代理」,導入 mykey.cer。mykey.pfx,按向導輸入密碼完成憑證導入。此後雙擊加密文件即可正常打開。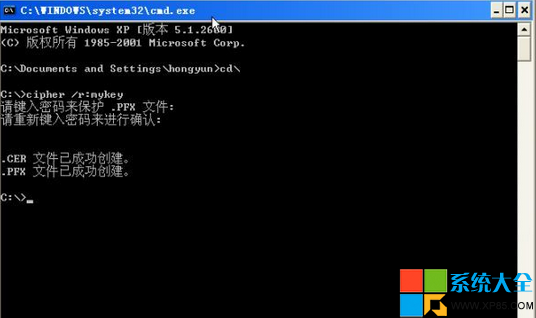
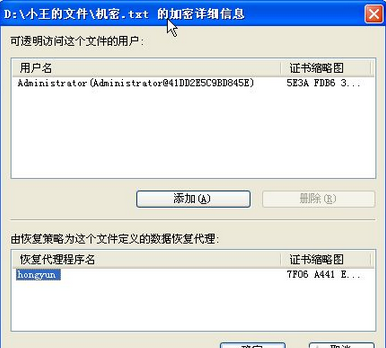
%APPDATA%\Microsoft\Crypto\RSA)。加密文件/文件夾屬性 → 「安全」 → 「高級」 → 取消勾選「允許繼承權限」,刪除除自己外所有賬號權限。如此即使有管理員賬號也無法讀取文件從而導入恢復代理。
本文來自於【系統之家】 www.xp85.com