Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學
您现在的位置: Windows教程網 >> Windows教程 >  >> 電腦軟體教學 >> 伺服器技術 >> Web 伺服器

設定 IIS 寫入權限防護駭客入侵:本機與 Server 2003 完整權限配置指南

編輯:Web 伺服器

常見癥狀

CMS 後台無法儲存設定、資料庫寫入失敗、上傳圖片報錯,多為 NTFS 權限不足導致。

一、本機(XP/Win7/Win10/Server 2008+)NTFS 權限設定

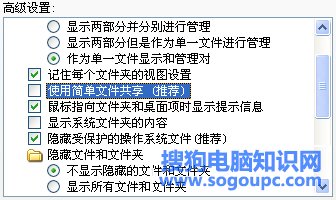
  1. 資料夾選項 → 「檢視」→ 取消勾選「使用簡單檔案共享」。
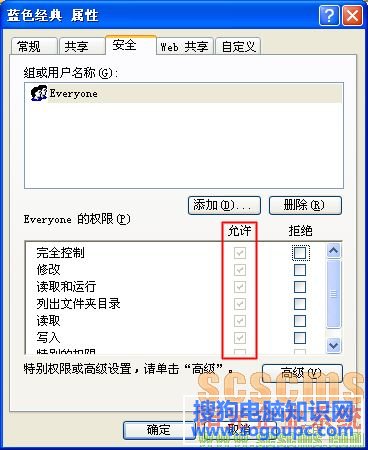
  2. 網站根目錄右鍵「屬性」→「安全性」→「編輯」→「新增」→輸入 Everyone 或 Users → 確定。
  3. 給予 完全控制(所有允許勾選) → 確定套用。
  4. 重啟 IIS(iisreset)。
資料夾選項 安全性分頁完全控制

補充:Win7/Server 2008+ 還需對 C:\Windows\Temp 給予 IIS_IUSRS 或 Everyone 完全控制,否則上傳暫存檔失敗。

二、Windows Server 2003 專用設定(經典模式)

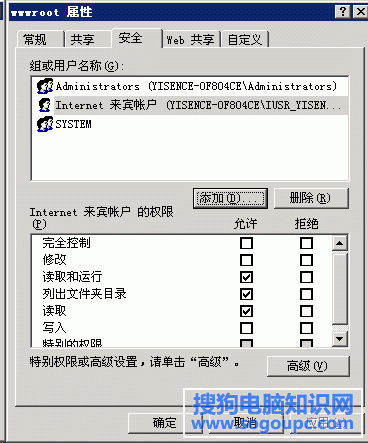
  1. 網站根目錄(如 wwwroot)右鍵「屬性」→「安全性」。
  2. 若無「Internet 來賓帳號」(IUSR_機器名)→「新增」→「進階」→「立即尋找」→選擇 IUSR_xxx → 確定。
  3. 給予該帳號:讀取與執行、列出資料夾內容、讀取。
  4. 上傳目錄、資料庫目錄(data/、upload/)額外勾選 寫入。
  5. 若需線上刪除檔案 →「進階」→ 新增「刪除」權限,甚至「完全控制」(高風險,慎用)。
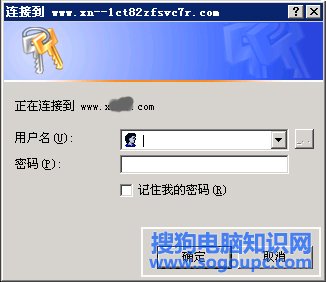
Server 2003 權限設定 缺少權限出現登入框

三、權限配置經驗法則(安全與可用平衡)

場景建議權限風險等級
純靜態站點唯讀(讀取/列出/執行),無寫入/刪除極低(百毒不侵)
需上傳/寫入資料庫特定目錄給寫入,移除執行權限低(僅可能寫入垃圾檔)
需修改/刪除既有檔案給修改/刪除權限高(等同完全控制,極度謹慎)

四、最佳實務補充

  • 應用程式池身分(ApplicationPoolIdentity 或自訂帳號)需具備網站資料夾對應權限。

  • 上傳目錄在 IIS「處理常式對應」移除腳本處理器(.asp、.php、.aspx 等),防止上傳木馬執行。
  • 定期稽核權限,移除不必要的「寫入/修改/完全控制」。
  • 部署 WAF、檔案完整性監控(如 Tripwire)提升防護深度。
Copyright © Windows教程網 All Rights Reserved