许多网站因数据库路径泄露,被黑客下载数据库文件(如 Access .mdb)进而获取后台控制权。本文介绍一种通过 IIS 重定向机制,让数据库文件“无法被下载”的简单配置方法。
为数据库文件设置一个重定向 URL。当黑客尝试直接访问数据库文件路径时,IIS 会将请求重定向到指定页面(如首页),导致下载到的仅是重定向目标页面的内容,而非真实数据库文件。动态网站正常运行不受影响,因为服务端代码读取文件不经过 HTTP 重定向。
场景假设: 域名 netpk.com,ASP + Access 架构,数据库 netpk.mdb 位于根目录下 net 文件夹,连接字符串在 conn.asp 中,首页为 index.asp。
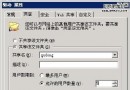
conn.asp 文件,右键属性 → “文件” 标签 → 选择“重定向到 URL”,填入 https://netpk.com/index.asp,勾选“确切的 URL”。net/netpk.mdb 文件设置相同的重定向 URL。配置完成后:
https://netpk.com/net/netpk.mdb,实际下载到的将是 index.asp 的 HTML 内容,而非数据库二进制文件。通过简单的 IIS 文件级重定向配置,即可大幅提升数据库文件被直接下载的门槛,是一种低成本、高收益的“安全加固小技巧”。