前言
接續前文,本節詳細演示如何為共享文件夾啟用審核策略,記錄用戶訪問操作日志,並通過限制安全日志最大尺寸防止日志過大影響系統性能。
一、為共享文件夾配置審核
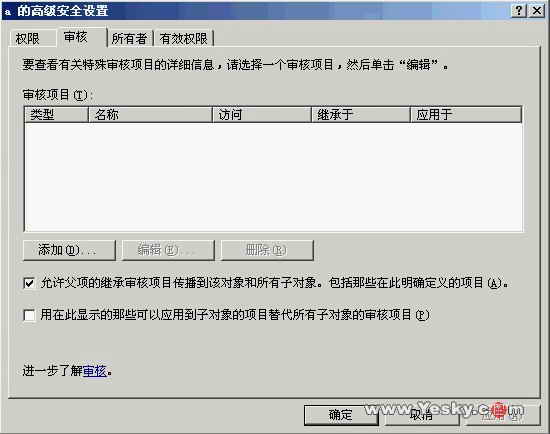
- 右鍵目標文件夾(如
abc)→「屬性」→「安全」標簽→「高級」。
- 切換至「審核」標簽→「添加」。
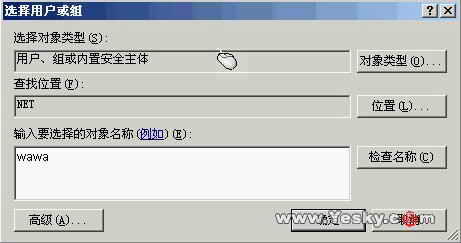
- 在「選擇用戶和組」中輸入需審核的組(如
wawa)→「確定」。
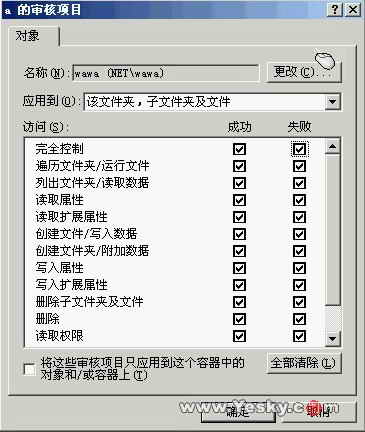
- 在「審核項目」中勾選「完全控制」下的「成功」與「失敗」。
- 確定保存。
二、審核日志生成與查看
配置生效後,用戶對文件夾的讀取、寫入、刪除、權限變更等操作將記錄在「事件查看器」→「安全日志」中,事件 ID 通常為 560(對象訪問成功)、561(句柄關閉)、562(句柄關閉失敗)等。
三、限制安全日志最大尺寸防止性能下降
- 打開「事件查看器」→右鍵「安全日志」→「屬性」。
- 在「常規」標簽設置「最大日志大小」。
- 關鍵規則:值必須為 64 KB 的整數倍(如 1024 KB、2048 KB)。若輸入非倍數,系統自動調整為最近的 64 KB 倍數。
- 建議根據磁盤空間與審核頻率設置 64 MB ~ 256 MB 範圍。
四、最佳實踐建議
- 審核範圍最小化:僅對核心敏感文件夾啟用審核,避免全盤審核產生海量日志。
- 定期歸檔:配置日志自動備份腳本,將舊日志導出存檔(
wevtutil epl Security backup_security.evtx)。
- 告警機制:結合監控工具對關鍵事件(如權限修改、大量刪除)設置實時告警。
- 日志保留策略:設置「覆蓋舊事件」或「手動清除」,避免日志填滿導致新事件無法寫入。
五、總結
通過文件夾審核與日志尺寸控制,您已構建起「操作留痕、日志可控」的安全基線。下一步可進一步配置磁盤配額限制用戶存儲空間、部署 EFS 加密保護私有文件、接入防毒網關掃描上傳文件,完善共享服務器的全方位防護體系。