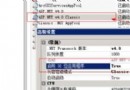
在 IIS 管理器中,將對應虛擬目錄的「應用程式保護」層級設為「低 (Low)」,ASP 即會在 INetInfo.exe 主進程中以 System 身分執行。警告: 這極大擴大攻擊面,生產環境嚴禁使用。
cacls %systemroot%\system32\scrrun.dll /e /d guests
regsvr32 scrrun.dll /u /s
第一行拒絕 Guests 群組存取 DLL;第二行註銷元件(若不需 FSO 功能)。
cacls %systemroot%\system32\shell32.dll /e /d guests
regsvr32 shell32.dll /u /s
同理限制 Shell 元件被濫用。
下載微軟免費工具 sce10chs.exe 安裝後產生 screnc.exe。使用方式:
screnc -l vbscript source.asp destination.asp
產出的 destination.asp 中,<% ... %> 區塊內容將變為不可讀的密文。限制: 無法加密中文內容。
執行命令將 URLScan 解壓至指定目錄:
iislockd.exe /q /c /t:c:\urlscan
執行以下命令並重啟 IIS:
cscript c:\inetpub\adminscripts\adsutil.vbs set w3svc/UseHostName True
此設定強制 IIS 回應標頭使用主機名稱而非內部 IP。
主因通常是 IWAM_機器名 帳號密碼在 COM+ 應用程式中不同步。執行同步腳本:
cscript c:\inetpub\adminscripts\synciwam.vbs -v
即可修正密碼同步問題,恢復正常運作。