案情速覽
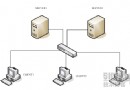
- 環境:18 台 PC (XP/Vista/98) + 1 台 Web 服務器 (Win2003),核心交換機 + 寬帶路由器。
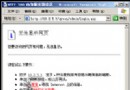
- 現象:IE 訪問 Web 站點彈認證框,域帳號/管理員帳號均失效;Ping 服務器 IP 正常。
- 排查:IIS 匿名訪問已開、主目錄連接數改 20、授權模式改「每設備/用戶」→ 均無效。
破局線索
用戶反映新網絡打印機無法打印,管理員現場查打印機日志 → IP 衝突,衝突 IP = Web 服務器 IP。
攻擊鏈還原
- 打印機內建 Web 管理界面,預設禁用匿名、需認證。
- IP 衝突後,ARP 表隨機指向打印機或真實服務器。
- 用戶請求落在打印機 → 返回 401 → 瀏覽器彈框。
- 輸入真實服務器帳號失敗(打印機帳號體系獨立)。
- Ping 請求被打印機回應 → 偽裝連通性正常。
修復與免疫
- 修改打印機 IP → 衝突消除 → Web 服務器秒恢復。
- 建立 IPAM(IP 地址管理),關鍵設備靜態綁定 MAC+VLAN+交換機端口。
- 交換機啟用 DHCP Snooping + IP Source Guard + DAI,從二層杜絕衝突/偽裝。
- 新設備上線 SOP:掃描目標 IP (Ping/ARP) → 確認無佔用 → 登記台帳 → 配置交換機端口綁定。
運維反思
「經驗主義容易讓人陷入『認證配置、授權模式』的思維定勢。保持對環境變更的敏感度——新設備、新佈線、新應用——往往能直擊故障核心。」