傳統觀念認為磁碟陣列只是「大硬碟」,控制器運行 VxWorks 等嵌入式系統,幾乎不受病毒威脅。但隨著中高階陣列採用通用作業系統 (FreeBSD, Linux, Windows, Solaris, AIX) 作為固件平台,陣列控制器同樣面臨病毒感染與駭客攻擊風險。
真實案例回顧
某客戶機房發現網路病毒持續傳播,斷網逐台殺毒無效。在交換機截獲封包分析後,發現毒源 IP 指向磁碟陣列控制器。控制器運行 Windows XP 固件,遭病毒感染並對外發送惡意封包。
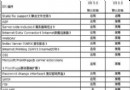
主流陣列控制器作業系統一覽
| 廠商/產品線 | 控制器硬體 | 固件作業系統 |
|---|
| NetApp | 專用 | 定制 FreeBSD |
| Engenio / IBM DS4000 | Intel Celeron / Xscale | Linux / VxWorks |
| EMC CLARiiON | Intel Pentium | Windows 2000 → Windows XP |
| Sun 6920 | Sparc 伺服器 | Solaris + Veritas Volume Manager |
| IBM DS8000 | RS6000 (Power) | AIX |
為何陣列控制器難防難治?
- 無第三方安全軟體支援: 通用防毒軟體無法安裝於專有固件平台。
- 廠商依賴固件升級修補: 平均每週釋出新版本,但線上升級需停止 I/O (所謂「非中斷升級」實則需停止主機讀寫),頻繁升級衝擊可用性 (SLA)。
- 遠程管理介面暴露風險: 廠商/整合商常要求開放公網管理埠,擴大攻擊面。
- 內網橫向傳播無防禦: 一旦內網感染,裸露的陣列控制器極易淪陷。
NAS/iSCSI 設備相對優勢
- 多預裝防毒軟體、強認證機制。
- iSCSI 標配 CHAP 認證,避免裸露於不安全網路。
完整解決流程 (案例實戰)
- 備份所有資料與配置資訊 (含 LUN 映射、快照策略、複寫關係)。
- 重刷控制器固件至最新版 (相當於重裝 OS,清除惡意代碼)。
- 手動還原陣列配置 (重建 RAID 群、LUN、對應關係)。
- 移除管理用乙太網連線,改用 In-Band (帶內) 管理 (透過資料主機的 HBA/多路徑軟體下發指令,不暴露管理介面於網路)。
- 全網殺毒清理 確保無殘留感染源。
長期防護建議
- 優先選擇 NAS/iSCSI 等具內建安全機制的儲存設備。
- 若必須用 FC 陣列,嚴禁將管理埠接入生產/辦公網路,採用帶內管理或專用隔離管理網段。
- 定期審核固件版本,在維護窗口統一升級,平衡安全與可用性。
- 納入資產管理與漏洞掃描範圍,視同關鍵伺服器同級防護。
結語:磁碟陣列不再是單純儲存裝置,其控制器本質上是執行通用 OS 的專用伺服器,必須納入資安管理體系,採取「最小暴露、定期修補、帶內管理」策略降低風險。