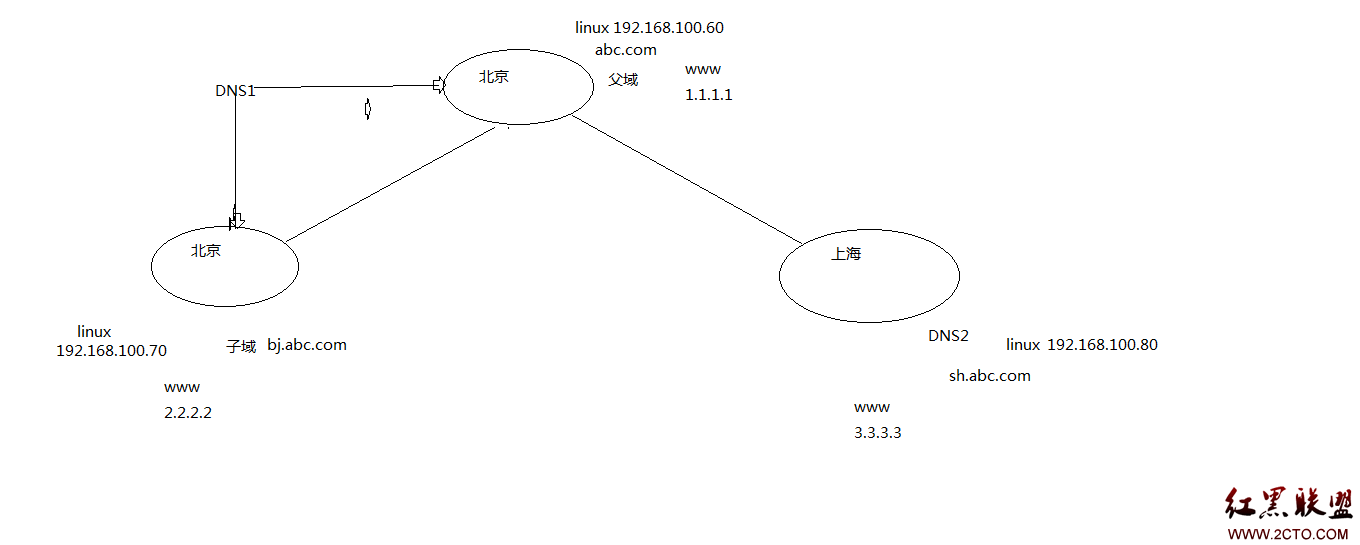
DNS(Domain Name System,域名系統) 是網路世界的「電話簿」,核心任務是將人類易記的域名(如 example.com)轉換為機器識別的 IP 位址(如 93.184.216.34),並支援反向解析(IP 轉域名)。常見記錄類型包括:
任何合法域名至少擁有 2 組 DNS 伺服器(主/從),甚至更多。目的在於高可用性:當主 DNS 故障或網路不通時,解析請求會自動轉向從 DNS,確保服務不中斷。這稱為 DNS 輪詢/容錯機制。
最權威來源是 InterNIC(國際域名管理中心):
https://www.internic.net/whois.html輸入域名即可查看:
關鍵原則: 只有 InterNIC WHOIS 顯示的 NS 伺服器才具備解析授權;其他地方(如註冊商後台、雲服務商面板)的設定若與此不一致,屬無效配置。
遷移 DNS 時,舊、新兩邊同時配置相同解析記錄。生效過程中:
DNS 查詢鏈路中存在兩層關鍵快取,直接影響生效速度:
DNS Client 服務;Linux:nscd/systemd-resolved)ipconfig /flushdnssystemd-resolve --flush-caches 或重啟 nscdwww.example.com → 本機無快取 → 查詢 ISP DNS → ISP DNS 檢查快取 →# 假設 TTL = 3600 秒(1小時)
10:00 用戶 A 訪問 www.example.com → ISP DNS 快存記錄
10:30 管理員修改 A 記錄 IP
10:35 用戶 B 訪問 → ISP DNS 返回舊 IP(快取未過期)
11:05 用戶 C 訪問 → ISP DNS 重新查詢授權 DNS → 返回新 IP註冊商面板同步延遲: 部分註冊商為節省資源,設定 5–10 分鐘批次同步至其授權 DNS,此期間該註冊商 DNS 短暫不可用(約 5 秒)。
| 場景 | 建議 TTL | 說明 |
|---|---|---|
| 正式環境穩定記錄(A、MX、NS) | 3600–86400 秒(1–24 小時) | 減少查詢壓力,提升解析速度 |
| 即將變更的記錄 / 遷移前 | 300 秒(5 分鐘) | 提前降低 TTL,縮短生效窗口 |
| 負載平衡 / 故障切換記錄 | 60–300 秒 | 配合健康檢查快速切換流量 |
| 驗證類記錄(TXT、SPF、DKIM) | 3600 秒 | 變更頻率低,標準 TTL 即可 |
dig +trace、dnsviz、多地點解析測試工具(如 DNS Checker)確認全球生效情況。dnscmd /ZoneExport 或 BIND rndc dumpdb),防範人為誤刪。理解 DNS 解析鏈路、快取層級與 TTL 機制,是網路工程師、系統管理員與開發人員處理域名遷移、故障排查與效能優化的基石能力。