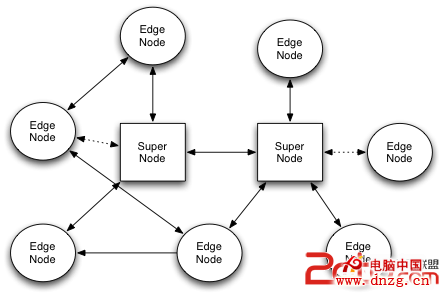
傳統 Client-Server VPN (OpenVPN/PPTP) 存在單點效能瓶頸與單點故障。n2n 採用 P2P 架構:
# Debian/Ubuntu
sudo apt-get install subversion build-essential libssl-dev
# RHEL/CentOS
sudo yum install subversion gcc-c++ openssl-devel

svn co https://svn.ntop.org/svn/ntop/trunk/n2n
cd n2n/n2n_v2
make && sudo make install
supernode -l 5000
# 無需 root,前台執行;生產環境建議 systemd 管理
sudo edge -d edge0 -a 10.0.0.10 -c mynetwork -u 1000 -g 1000 -k password -l 1.1.1.1:5000 -m ae:e0:4f:e7:47:5b
sudo edge -d edge0 -a 10.0.0.11 -c mynetwork -u 1000 -g 1000 -k password -l 1.1.1.1:5000 -m ae:e0:4f:e7:47:5c
| 參數 | 用途 |
|---|---|
| -d | TAP 虛擬介面名稱 |
| -a | 虛擬 IP (或 dhcp:0.0.0.0) |
| -c | 社群名稱 (最大 16 位元組),隔離不同 VPN |
| -u/-g | 啟動後降權至指定 UID/GID |
| -k | Twofish 加密金鑰 (可用環境變數 N2N_KEY 隱藏) |
| -l | 超級節點 IP:Port (可指定兩個備援) |
| -m | 固定 MAC 位址 (強烈建議,避免重啟 ARP 快取污染) |
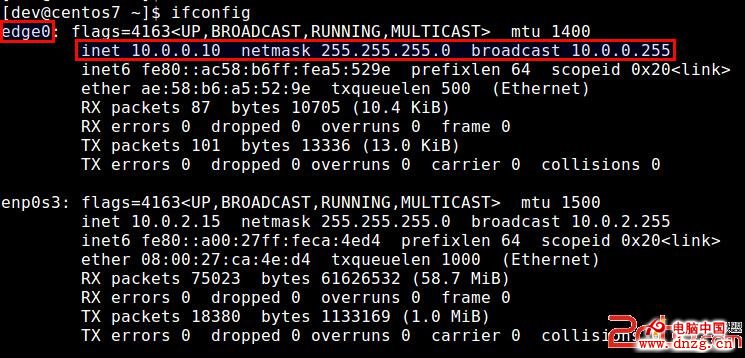
錯誤 ioctl() [Operation not permitted] → 需 root 建立 TAP 裝置,確認 sudo 或設定 SUID,啟動後透過 -u/-g 降權。
n2n 讓你自建低延遲、高頻寬、可擴展的 P2P VPN,無需信任第三方服務商,適合遊戲聯機、檔案分享、遠端開發等場景。超級節點可自架於家庭公網 IP 或雲端 VPS。