即使你已安裝所有正確的安全補丁、部署經過測試的防火牆,並在多層級啟用先進的入侵偵測系統(IDS),伺服器仍可能被攻破。原因往往只有一個:疏忽大意,未能及時執行必要的防護動作,例如安裝 BIND 的最新補丁。一旦伺服器落入駭客掌控,後果不堪設想——他們可能植入「Rootkit」或各類探測工具,盜竊你的 CPU、記憶體、數據與頻寬資源。本文將深入剖析 Linux 伺服器被駭的常見徵兆、駭客常用伎倆,以及實戰排查與應對步驟。
Rootkit 本質上是一套軟體工具包,駭客利用它獲取你機器的 Root(超級使用者)存取權限。一旦駭客以 Root 身分登入,系統幾乎徹底失陷。此時唯一可行的補救措施,就是以最快速度備份關鍵數據、清理硬碟並重新安裝作業系統。事實上,若機器已被完全接管,想要徹底清除後門並恢復信任極為困難,重灌系統往往是最理性的選擇。
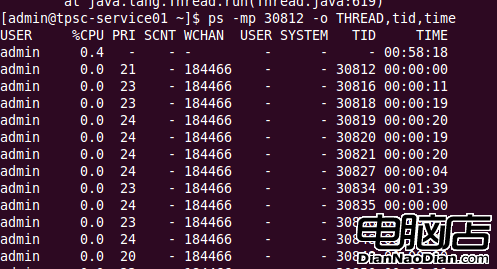
ps 指令嗎?發現 Rootkit 的第一線索通常是執行 ps 指令。表面上一切正常,但駭客常替換系統原本的 /bin/ps,使其隱藏非法進程。正常的 ps 執行檔大小約 60 KB,若發現只有 12 KB 左右,極大機率已被植入惡意版本。
另一經典手法是將 Root 的命令歷史檔(~/.bash_history)連結至 /dev/null,導致無法追蹤駭客操作紀錄。你可以輸入 history 指令檢查:若剛執行的 history 本身未出現在列表中,或執行 ls -l ~/.bash_history 發現輸出為 lrwxrwxrwx ... -> /dev/null,則確認歷史記錄已被重導向。這是嚴重警訊,必須立即斷網、備份數據、重灌系統。
登入伺服器後,執行以下指令檢查 UID 為 0 的帳號:
grep :x:0: /etc/passwd標準 Linux 安裝應僅回傳一行:root:x:0:0:root:/root:/bin/bash。若出現多行,表示存在額外的超級使用者帳號,極可能是駭客植入的後門帳號。雖然這些手動排查方法屬基礎層面,無法替代完整的入侵偵測系統,但能作為快速初步判斷的有效手段。
伺服器安全是持續性工作,而非一次性設定。除了掌握上述排查技巧,更應建立自動化補丁管理、定期稽核帳號與權限、部署檔案完整性監控(如 AIDE、Tripwire),並制定完善的事件回應流程。記住:發現異常時,果斷隔離、保全證據、重建環境,才是將損失降至最低的正確路徑。