身為 Linux 系統管理員,帳號與群組管理是核心基本功。CentOS 採用標準的 Linux 權限模型:每個檔案擁有「擁有者權限」、「群組權限」與「其他人權限」三類;帳號與群組呈現多對多關係——一個帳號可屬於多個群組,一個群組可包含多個帳號;但每個已登入帳號同一時間僅有一個「有效群組」(初始群組),可透過 newgrp 指令切換。
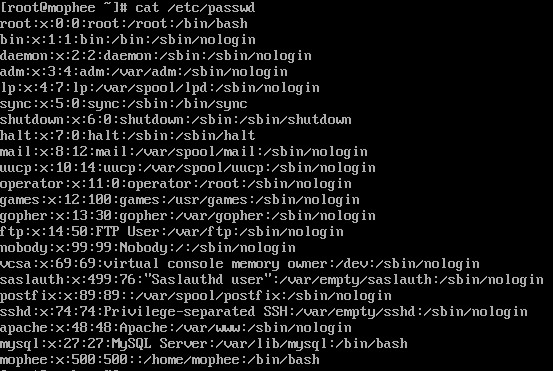
每行代表一個帳號,以冒號 : 分隔 7 個欄位:
| 欄位 | 說明 | 相關指令 |
|---|---|---|
| 1. 帳號名 | 登入名稱 | usermod -l |
| 2. 密碼佔位 | 固定為 x,實際密碼在 /etc/shadow | — |
| 3. UID | 使用者唯一識別碼 | useradd -u, usermod -u |
| 4. GID | 初始群組 ID,對應 /etc/group 第 3 欄 | useradd -g, usermod -g |
| 5. 描述 | 備註資訊(如全名、電話) | useradd -c, usermod -c |
| 6. 家目錄 | 絕對路徑 | useradd -d, usermod -d |
| 7. Shell | 預設登入 Shell,/sbin/nologin 即禁用登入 | useradd -s, usermod -s, chsh -l 查詢可用 Shell |
每行對應一個帳號的密碼策略,共 9 個欄位:
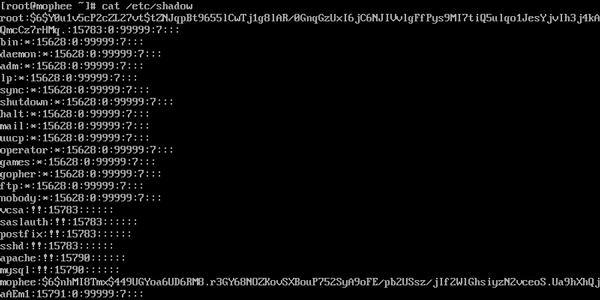
| 欄位 | 說明 | 相關指令 |
|---|---|---|
| 1. 帳號名 | 關聯 /etc/passwd 第 1 欄 | — |
| 2. 加密密碼 | SHA-512 等演算法產生,!! 代表鎖定 | passwd, usermod -L/-U, passwd -l/-u |
| 3. 最後修改日 | 自 1970-01-01 起的天數 | chage -d |
| 4. 最短使用天數 | 0 代表無限制 | passwd -n, chage -m |
| 5. 最長使用天數 | 99999 代表永不過期 | passwd -x, chage -M |
| 6. 警告天數 | 過期前幾天開始提醒 | passwd -w, chage -W |
| 7. 寬限天數 | 過期後仍可登入修改密碼的天數 | usermod -f, passwd -i, chage -I |
| 8. 失效日期 | 自 1970-01-01 起天數,過期則完全無法登入 | usermod -e, chage -E |
| 9. 保留欄位 | 暫無用途 | — |
useradd -u UID -g GID -c "描述" -d /home/user -s /bin/bash usernamepasswd usernamepasswd -l username / passwd -u usernamechage -M 90 -W 7 username(90 天過期,提前 7 天警告)chage -l usernamegroupadd, groupmod, groupdel, gpasswd/etc/shadow 確保無異常帳號(如密碼欄位為 !! 或空值)chage)/sbin/nologin Shell/etc/passwd 與 /etc/group 一致性上一頁 1 2 3 下一頁 共 3 頁
Linux 下 TWiki 安裝 LDAP 報錯?兩大核心修復方案詳解
diff 指令檔案比較全攻略:正常/並排/統一格式、忽略空白/大小寫、目錄遞迴、產生補丁、版本控制基礎
RedHat 6 使用 xrdp 實現 Windows 遠程桌面連接
Linux pppsetup 指令介紹:Slackware 內建 PPP 連線互動式設定工具
CentOS 5.5 禁止單用戶模式:GRUB 設定密碼防護提升安全性
Linux 内核参数调优:vfs_cache_pressure 与 min_free_kbytes 提升系统响应