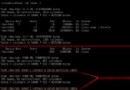
lftp feifei@192.168.2.23:~> ls
---- Connecting to 192.168.2.23 (192.168.2.23) port 21
<--- 220 Welcome to Pure-FTPd [privsep] [TLS]
...
> USER feifei
<--- 331 User feifei OK. Password required
> PASS 123456
<--- 530 Login authentication failed
連線建立、TLS 協商正常,但在 PASS 階段被拒,代表認證模組未正確啟用或帳號資料庫不存在。
puredb、ldap、mysql、pam、unix)。執行:pure-ftpd --help | grep -i auth-l puredb:/etc/pure-ftpd/pureftpd.pdb 或 -l pam 等。puredb:pure-pw list 應顯示 feifei。pure-pw useradd feifei -u ftpuser -d /home/ftp/feifeipure-pw mkdb#%PAM-1.0
auth required pam_listfile.so item=user sense=deny file=/etc/ftpusers onerr=succeed
auth required pam_shells.so
auth include password-auth
account include password-auth
session include password-auth
pam_shells.so 允許的 shell 包含 /sbin/nologin(或將用戶 shell 改為 /bin/bash 測試)。getsebool -a | grep ftp 確認 ftpd_full_access=on;setenforce 0 測試。ls、get 掛起。啟動參數加 -p 30000:30050 並開放防火牆。#!/bin/bash
# 建立系統帳號(不需登入 shell)
useradd -r -s /sbin/nologin -d /home/ftp/feifei -m ftpuser
mkdir -p /home/ftp/feifei
chown ftpuser:ftpuser /home/ftp/feifei
# 建立 pure-ftpd 虛擬帳號
echo -e "123456\n123456" | pure-pw useradd feifei -u ftpuser -d /home/ftp/feifei
pure-pw mkdb
# 重啟服務(假設用 xinetd)
service xinetd restart
lftp -u feifei,123456 192.168.2.23 -e "ls; quit"
# 或
ftp 192.168.2.23
逐項核對認證鏈路,530 錯誤通常在 5 分鐘內解決。
Ubuntu 安裝 Texmaker 常見問題解決:避免舊版 Texlive 與輸入法衝突
RHEL 6.0 sudo 切换用户极慢:/etc/hosts 缺少主机名映射导致
Linux nohup 命令詳解:後台持久運行、輸出重導向與 Session 斷開保護
自訂 Linux 終端機提示符:縮短路徑顯示、顏色與資訊豐富化
Linux 限制 su - 切換 root 權限:wheel 群組與 PAM 實戰完整指南
Linux 終端顯示 "-bash-2.05b$" 失去色彩提示符修復指南
Linux 建立靜態函式庫 (.a) 完整實戰教學:從原始碼編譯到連結驗證
Linux netstat 查看 80 埠連線數完整指令集:總連線、ESTABLISHED、IP 統計與 Apache 並發分析