網路時間協定(NTP)是 Linux 系統中用於同步本地時間與網路標準時間的關鍵服務,確保系統時間精準一致。本文將詳細介紹 NTP 服務的核心配置文件、關鍵參數含義以及實際配置步驟,幫助您快速建立可靠的時間同步環境。
在 Linux 系統中,NTP 服務主要涉及以下配置文件,不同發行版路徑可能略有差異:
/usr/share/zoneinfo/Asia/Shanghai 為中國大陸時區設定檔。以下為一份經過註釋的典型 /etc/ntp.conf 範例,展示常見指令用途:
restrict default kod nomodify notrap nopeer noquery
restrict -6 default kod nomodify notrap nopeer noquery
restrict 127.0.0.1
restrict -6 ::1
server 0.rhel.pool.ntp.org
server 1.rhel.pool.ntp.org
server 2.rhel.pool.ntp.org
server 127.127.1.0
fudge 127.127.1.0 stratum 10
driftfile /var/lib/ntp/drift
keys /etc/ntp/keys
| 指令 | 功能說明 |
|---|---|
| restrict default ... | 預設拒絕所有客戶端的修改、陷阱、對等體查詢等操作,增強安全性。 |
| restrict -6 default ... | 針對 IPv6 連接的相同預設限制策略。 |
| restrict 127.0.0.1 | 允許本機回環地址進行所有操作,便於本地測試與管理。 |
| restrict -6 ::1 | IPv6 回環地址的同等放行規則。 |
| server 0.rhel.pool.ntp.org | 指定上層時間伺服器池,建議配置多台以提高可靠性。 |
| server 127.127.1.0 | 本地參考時鐘(LCL)驅動,作為備用時間源。 |
| fudge 127.127.1.0 stratum 10 | 將本地時鐘層級設為 10(數值越大優先級越低),避免在有外部源時被誤選為主時鐘。 |
| driftfile /var/lib/ntp/drift | 記錄系統時鐘與上層伺服器的頻率偏差,重啟後可快速恢復精度。 |
| keys /etc/ntp/keys | 指定認證金鑰文件路徑,用於 NTP 協議加密驗證(可選)。 |
yum install ntp (RHEL/CentOS) 或 apt-get install ntp (Debian/Ubuntu)。/etc/ntp.conf,替換為可用的公共 NTP 池或內部時間伺服器。timedatectl set-timezone Asia/Shanghai 或連結 /usr/share/zoneinfo/Asia/Shanghai 至 /etc/localtime。systemctl enable --now ntpd (或 systemctl enable --now ntp)。ntpq -p 查看對等體連線狀態,* 標記表示正在使用的主參考源;timedatectl status 確認 NTP synchronized: yes。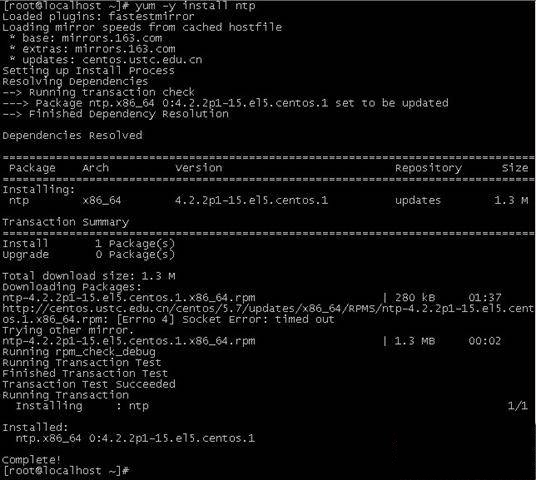
firewall-cmd --add-port=123/udp --permanent)。ntpdate -u pool.ntp.org 手動粗略校準,再啟動 ntpd。/var/log/audit/audit.log,必要時調整布林值或設定檔上下文。透過上述配置與驗證,您的 Linux 系統即可維持高精度的網路時間同步,滿足日誌審計、分佈式協作、定時任務等場景對時間一致性的嚴格要求。
AIX 系統斷電後 HACMP 無法啟動:磁碟識別錯亂完整排查與修復實錄
Linux dmidecode 指令詳解:跨機房查詢硬體資訊(CPU、記憶體、主機板、BIOS)
Ubuntu 升級後輸入法失效?一鍵重啟 ibus 守護程序恢復拼音輸入
Linux 命令列環境下 Git over HTTPS 認證設定完整指南:.netrc + GPG 加密 + credential helper 實戰
Linux Logo 命令列工具:生成彩色 ANSI 系統徽標並顯示硬體資訊
Linux OpenVPN 服務異常退出排查實戰:Too many open files 與 CRL 驗證 Bug 解決紀錄