Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

利用 Windows 2000 登錄表清除 Back Orifice 2000 木馬

編輯:XP 系統基礎知識

Back Orifice 2000 (BO2K) 是極具破壞力的遠端控制木馬,駭客可透過 TCP/IP 完全掌控受害主機。除了用殺毒軟體掃除,也能直接從登錄表與檔案系統手動清除。

檢查與清除步驟

  1. 開啟 regedit,前往:
    HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\RunServices
  2. 查看是否有可疑值(常見為隨機 .exe 檔名),記下數據欄的完整路徑。
  3. 至 C:\WINNT\System32\(或 C:\Windows\System32\)尋找對應的 .exe 檔案並刪除。

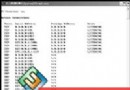
  4. 回登錄表刪除該 RunServices 值。
  5. 重開機驗證木馬不再自啟。

補充說明

  • 攻擊者可自訂啟動鍵名與檔名,實際名稱可能不同;原則是「未知、可疑、無簽章的自啟項目皆需審查」。
  • 若檔案被鎖定無法刪除,可進安全模式或用工具(如 Unlocker、Process Explorer)釋放鎖定後再刪。
  • 建議搭配防火牆封鎖 BO2K 常用連接埠(預設 31337/TCP)並套用最新修補程式。
Copyright © Windows教程網 All Rights Reserved