系列首回:揭示利用 Gene6 FTP 服務配置缺陷,遠端恢復/竄改系統管理員密碼的完整攻擊鏈條。非傳統 SAM 檔案刪除、PE 修改、群組原則等手法,而是透過 FTP 服務實現遠端程式碼執行。
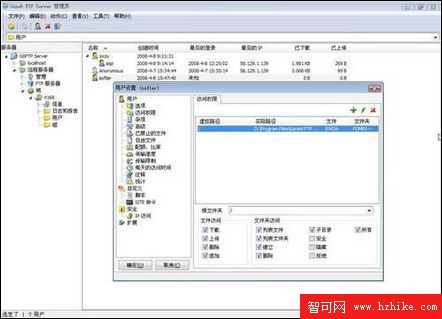
accounts/it168/users 目錄(it168 為網域名,users 存放所有帳號設定檔)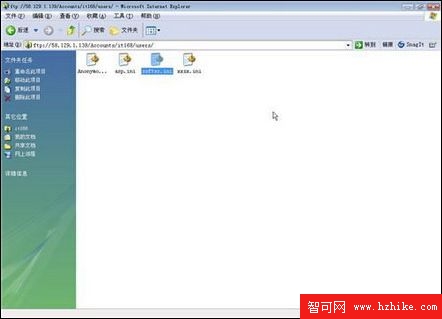
FTP 服務以高權限(SYSTEM)運行,且發布目錄包含服務自身設定檔。若允許寫入,即可修改設定檔註冊惡意指令,透過 site cmd 觸發執行,實現任意程式碼執行(RCE)。此非 Gene6 漏洞,而是配置錯誤導致的經典權限提升。