2004 年 8 月 7 日,備受矚目的 Windows XP Service Pack 2 (SP2) RTM 正式版終於釋出。令人驚訝的是,此次更新甚至支援盜版授權的 Windows XP 系統,讓所有用戶都能第一時間體驗其強大的安全防護能力。筆者第一時間下載安裝實測,傳聞中 SP2 大幅增強的安全特性究竟表現如何?讓我們一探究竟。
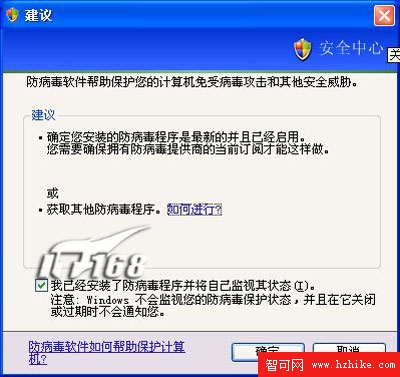
漫長的安裝過程結束、系統重啟後,映入眼簾的便是嶄新的「安全中心」。這是 SP2 引入的核心服務,扮演著「中央指揮站」的角色,整合了防火牆、自動更新、病毒防護三大安全支柱的狀態監控。
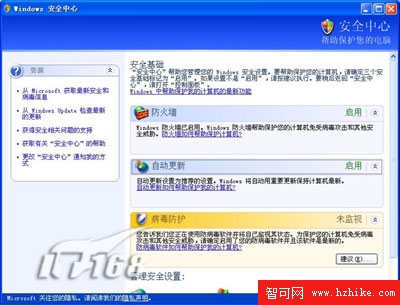
安全中心會即時檢測這三項防線的運作狀態。一旦發現防病毒軟體過期、防火牆未開啟或自動更新關閉等風險,便會立即彈出警示並提供修復建議。特別是在「病毒防護」項目上,若偵測不到防毒軟體,開機時會持續提醒安裝。值得注意的是,早期版本的安全中心對國產主流殺毒軟體(如江民、瑞星早期版本)及國際大廠舊版本(如 Norton 2003 以前)識別度有限,用戶可暫時勾選「我已安裝防病毒程式並將自行監視其狀態」以停止彈窗干擾,待廠商更新支援後再取消勾選。
SP2 將原有的「網際網路連線防火牆 (ICF)」全面升級為「Windows 防火牆」,預設在所有網路介面均啟用,為網路連線提供開箱即用的保護。
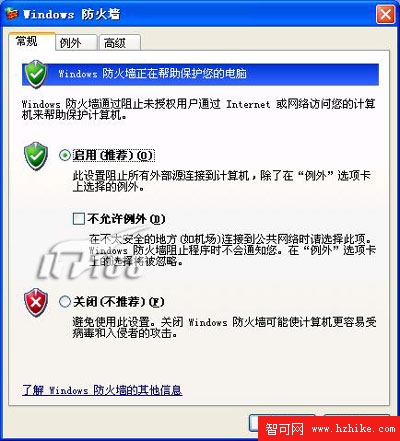
控制台提供三種模式:「啟用 (建議)」、「不允許例外」與「關閉 (不建議)」。選擇「不允許例外」將封鎖所有未經授權的連入請求,包含「例外」清單中的程式與服務,甚至包含檔案/印表機共享與網路裝置探索,極適合在旅館、機場等公共網路環境下使用。即便啟用此模式,一般的網頁瀏覽、收發郵件、即時通訊仍不受影響。
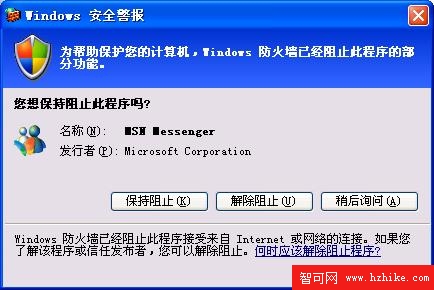
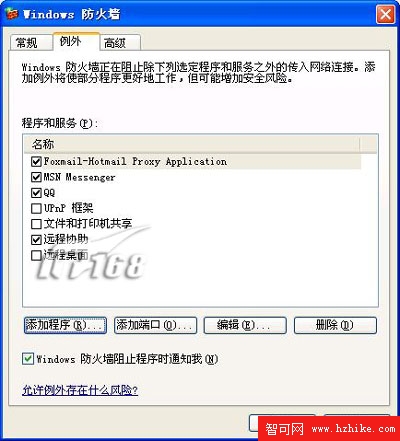
實測中,Windows Messenger 6.2 等微軟自家軟體啟動時同樣被攔截彈出提示,證明其「六親不認」的嚴格原則。用戶可透過「例外」頁籤手動管理規則:新增程式、開放連接埠、編輯或刪除規則,彈性掌控哪些應用程式能穿透防火牆。
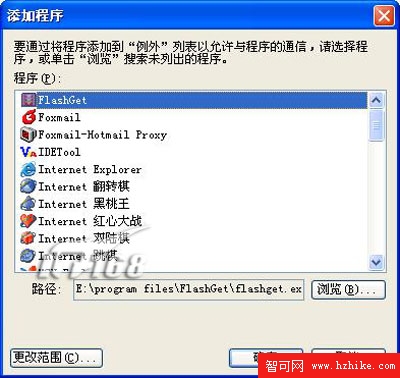
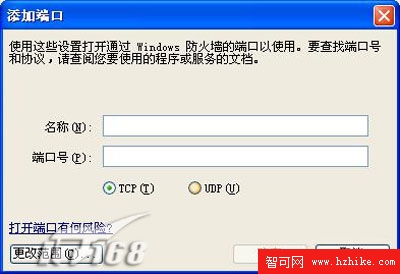
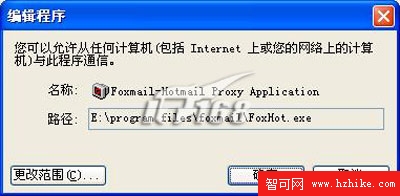
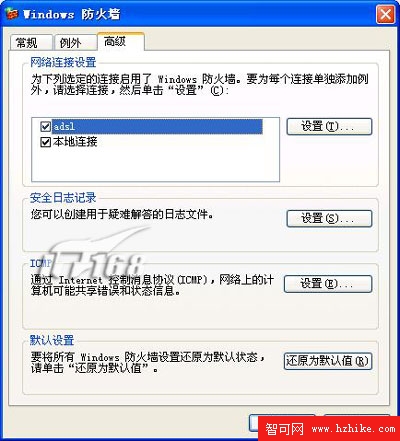
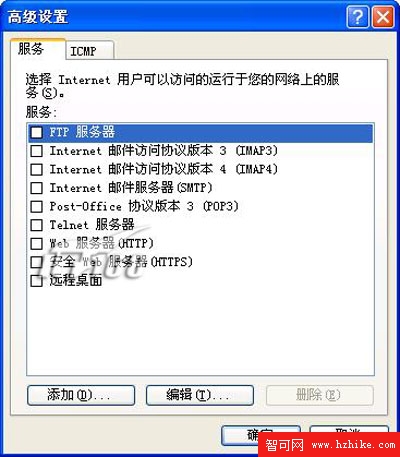
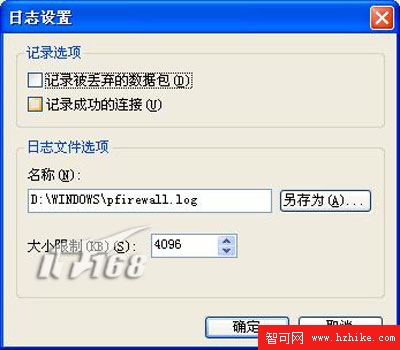
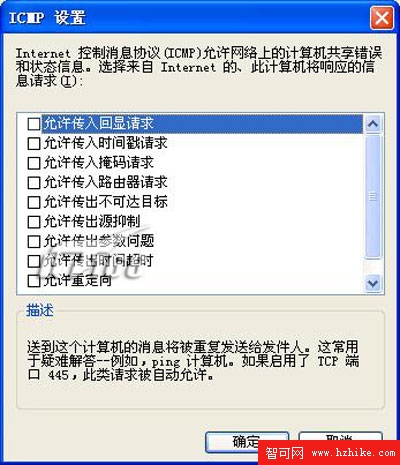
進階設定中支援針對不同網路連線 (如區域網路、撥號、VPN) 制定獨立規則,並提供 ICMP 封包篩選與安全性日誌記錄功能,方便事後追蹤攻擊來源與排查連線問題。
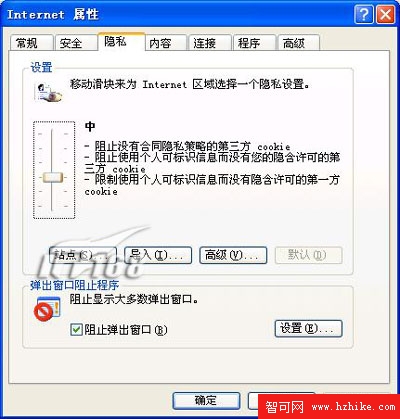
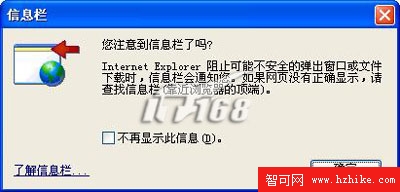
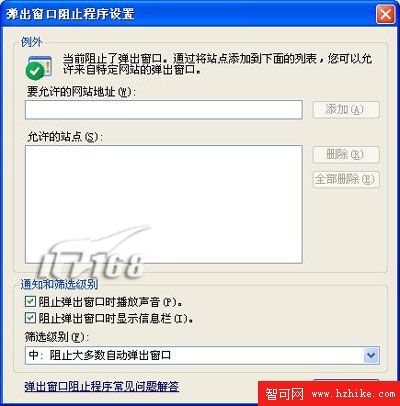
SP2 將熱門的第三方攔截功能直接整合進 Internet Explorer。在「網際網路選項」的「隱私」頁籤勾選「攔截彈出視窗」後,IE 會自動攔截未經授權的彈出視窗,並在狀態列顯示圖示、播放提示音。用戶可透過「設定」按鈕將特定信任網站加入允許清單,兼顧安全與便利性。
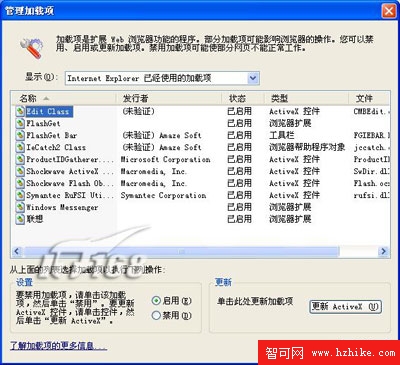
工具列、ActiveX 控制項、瀏覽器協助物件 (BHO) 等附加元件雖豐富功能,卻常因版本衝突或惡意軟體偽裝導致 IE 崩潰。SP2 在「網際網路選項」→「程式」→「管理附加元件」提供了集中管理介面,清晰列出所有已載入元件,支援啟用/停用、更新 ActiveX 控制項,讓用戶輕鬆移除不請自來或易發生錯誤的元件,大幅提升瀏覽器穩定度。
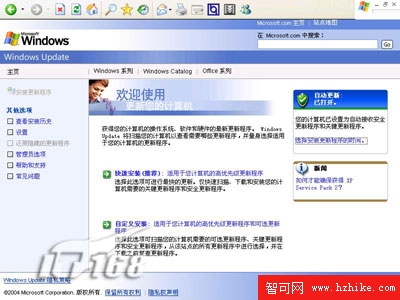
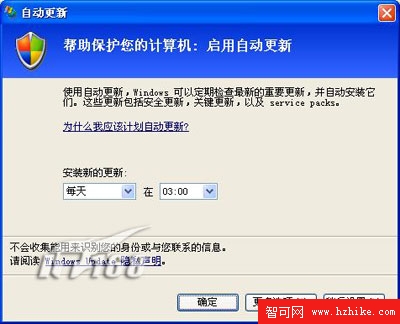
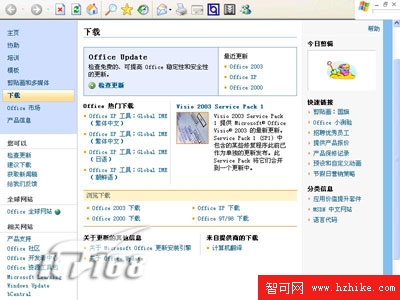
過去 Windows Update 僅涵蓋作業系統與驅動程式更新。SP2 後的 Microsoft Update 服務大幅擴展支援範圍,整合了 Office、SQL Server、Exchange Server 等微軟核心產品的更新。入口整合在「開始」功能表,提供「快速安裝」 (微軟預選關鍵更新) 與「自訂安裝」 (用戶完全掌控) 兩種模式,並可靈活排程自動更新時間,實現企業級修補管理的下放。
總結來看,Windows XP SP2 不只是修補彙整包,更是一次安全架構的重大重構。從集中式的安全中心、預設啟用的 Stateful 防火牆、內建的彈出視窗攔截與附加元件管理,到統一的 Microsoft Update,SP2 將「纖維級防護」貼近每一位普通用戶,奠定了後續 Windows Vista/7 安全模型的基石。儘時光流轉,但這次更新確立的「預設安全、集中管理、自動修補」三大理念,至今仍是端點防護的核心準則。