一、SP2 防火牆新特性
- 啟動時機提前: 新增「啟動時期原則」,系統啟動早期即提供基本防護(僅允許 DNS/DHCP),解決舊版 ICF 服務啟動延遲導致的暴露窗口。
- 預設開啟、介面美觀化。
- 本機子網路限制、通用設定套用所有連線、內建 IPv6 支援、群組原則支援、依應用程式檔名指定允許通訊(舊版僅能指定埠號)。
二、安全性警示對話框
本機程式嘗試作為伺服器接聽連線時彈出,可選「解除封鎖此程式」自動加入例外清單,或稍後手動新增。
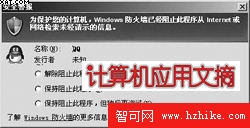 圖一:程式提供連線服務時的安全性警示
三、防火牆控制台詳細設定
開啟:控制台 → Windows 防火牆 或 安全性中心 → Windows 防火牆。
1. 一般索引標籤
- 啟用(建議) / 關閉(不建議)。
- 不允許例外: 勾選後封鎖所有連入請求(含例外清單、檔案印表機共享、網路裝置偵測),適用公共熱點等高風險環境。
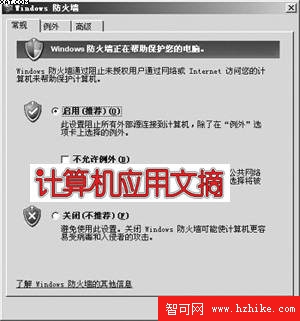 圖二:防火牆控制台一般索引標籤
2. 例外狀況索引標籤
- 列出允許接聽的程式/埠號,勾選啟用/停用。
- 新增程式: 選擇執行檔(如
C:\Program Files\Messenger\msmsgs.exe)。
- 新增埠號: 指定 TCP/UDP 埠號與名稱。
- 變更範圍: 限定允許的來源 IP 範圍(任意/本機子網/自訂),建議家用/小型辦公室選「本機子網」。
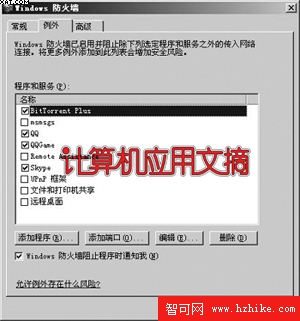 圖三:例外狀況設定,勿隨意允許伺服器程式
3. 進階索引標籤
- 網路連線設定: 選擇套用防火牆的連線,可單獨設定特定連線。
- 安全性記錄: 記錄封鎖/成功連線,可自訂記錄檔路徑與大小(預設 4MB、不記錄)。
- ICMP 設定: 允許/封鎖特定 ICMP 訊息(如回應 Ping、目的地無法到達等),預設全關。
- 還原預設值: 一鍵重置所有設定。
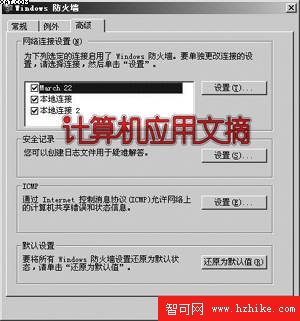 圖四:進階設定,含 ICMP、記錄、連線選擇
四、群組原則部署(企業環境)
- 執行
gpedit.msc → 電腦設定 → 系統管理範本 → 網路 → 網路連線 → Windows Firewall。
- 兩個設定檔:網域設定檔(接網域控制器生效)、標準設定檔(非網域環境生效,預設值生效)。
- 可集中管理防火牆啟用/關閉、例外程式/埠號、記錄、ICMP 等設定,優先順序高於本機設定。
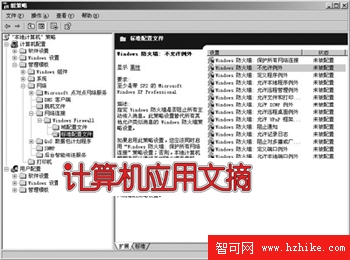 圖五:群組原則部署防火牆設定
五、命令列管理
netsh firewall 可查詢/修改防火牆設定,適合腳本自動化部署。
結語:SP2 防火牆功能已接近成熟個人防火牆產品,雖缺乏輸出過濾,但對個人/小型辦公用戶免費且足夠,善用例外範圍與群組原則可大幅提升防護彈性。