所謂「網絡炸彈」是一類惡意破壞程式,隨著功能日益強大、操作介面愈發簡單,其影響範圍已從電子郵件擴展至即時通訊軟體。這類攻擊能導致 QQ 號碼丟失、聊天記錄被竊、郵箱損毀、信件遺失,甚至硬碟資料被惡意刪除。本文將詳細介紹互聯網上最常見的四種「網絡炸彈」及其防範技巧。
IP 炸彈是最常見的攻擊形式。IP(Internet Protocol)用於識別網絡中的伺服器以建立連線。攻擊者向某 IP 位址段內的伺服器持續發送大量資料封包,耗盡 100% 系統資源,導致伺服器當機或重啟。
常見攻擊工具針對不同 Windows 版本利用的漏洞各異:Windows 95/NT 主要利用 NetBIOS 協定的 OOB 處理漏洞,向連接埠 139、137、135 發送特定封包導致死機;Windows 98 則針對藍屏漏洞;Windows 2000 則利用其拒絕服務漏洞。以下介紹幾款典型 IP 炸彈工具以加深認識。
IPHacker 是一款多功能網絡攻擊程式。攻擊前需在 TOOLS 選單添加目標 IP 位址(可由域名轉換)。提供 Ping 測試連線、主機資訊掃描、連接埠掃描等功能,掃描出開放連接埠後可發動破壞。
屬分散式攻擊工具,攻擊效應持續至對方死機。具備測試伺服器安全性與掃描指定 IP 段可用伺服器兩大功能,支援廣播式攻擊與批次掃描。
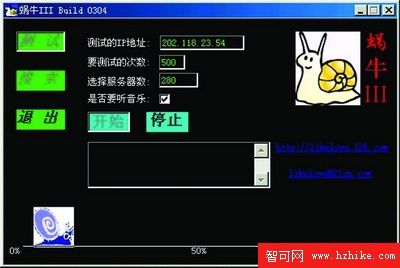
專門進行 OOB 攻擊的工具,可對單一或多個主機發動攻擊。輸入目標 IP 或主機名、選擇開放連接埠,點擊「Kill」即可;支援多主機列表循環攻擊,若安裝 CGSiPortSniffer 還可啟用連接埠嗅探。
UDP 攻擊利器。開啟後自動顯示本機 IP,設定目標 IP/域名、連接埠、持續時間、封包大小、攻擊速度與資料內容(可自訂、隨機雜訊、文字或檔案),按「GO」發動攻擊。
核心在於及時更新系統、安裝補丁、移除多餘網絡協定。單機用戶可直接禁用 NetBIOS 服務堵住漏洞。
郵件炸彈利用發送超出郵箱容量的大量郵件,導致目標信箱無法處理郵件而報廢。
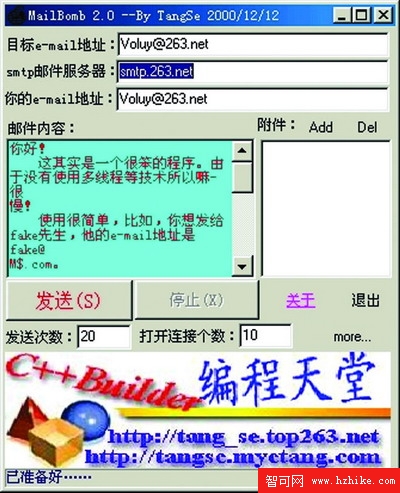
硬碟炸彈專門破壞硬碟資料,甚至導致硬碟無法啟動。
極度危險的硬碟炸彈,執行後將硬碟磁頭鎖定在引導區特定位置,造成軟硬體假性物理損壞,使 DOS 3.3 以上系統無法正常啟動。其原理是修改主引導分區記錄,將擴展分區第一邏輯盤指向自身,形成死循環,導致軟碟、光碟、雙硬碟均無法引導。了解其「上鎖」原理後,解鎖也就有了針對性方案。