背景:從「被動修補」轉向「主動預防」
自 2001 年 XP 上市以來,威脅情勢劇變。SP1 修補 325 處(含 33 安全性),兩年間釋出 64 份安全公告,八成以上屬「關鍵/重要」等級。攻擊手法從單純利用漏洞轉向綜合利用系統設定錯誤、網路暴露面過大、使用者安全意識薄弱。微軟於 2002 年啟動「可信任運算」計畫,確立四大支柱:安全設計(減少漏洞)、預設安全(縮小攻擊面)、部署安全(簡化防護實施)、使用者溝通(強化自我防護)。SP2 將這四大理念落地實踐:818 項修復含 140 項核心 OS 層面漏洞修補;防火牆、IE、OE、Windows Update 預設安全配置;安全中心提供統一儀表板與智慧型警示。
五大安全技術支柱
1. 網路保護:防火牆增強與 RPC 強化
- 防火牆預設開啟、未用連接埠關閉、改進 GUI、相容性提升、支援群組原則集中管理。
- RPC 攻擊面縮減、以較低權限執行、DCOM 新增存取控制限制,有效緩解 Blaster 類蠕蟲。
2. 記憶體保護:編譯器與硬體雙重防線
- GS 編譯器保護:核心元件重新編譯,插入堆疊 Cookie 偵測緩衝區溢位。
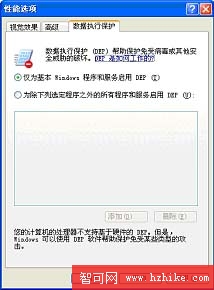
- 資料執行防護(DEP/NX):配合 Intel/AMD 處理器 NX 位元,將資料頁標記為不可執行。蠕蟲嘗試在資料區執行代碼時,CPU 直接攔截終止進程。
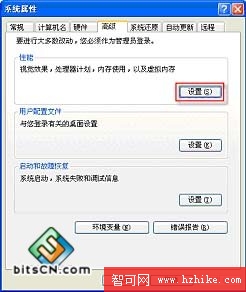
啟用路徑:我的電腦 → 內容 → 進階 → 效能設定 → 資料執行防護。
3. 電子郵件處理:附件執行服務(AES)整合
Outlook、Outlook Express、Windows Messenger 皆整合 AES API,預設隔離高風險附件(.exe、.scr、.vbs 等),降低 SoBig.F 類郵件蠕蟲傳播風險,且不影響正常業務流程。
4. 瀏覽安全:IE 區域鎖定與下載管控
- 本機區域鎖定,防止惡意腳本竄出沙箱。
- 強化有害下載攔截、ActiveX/間諜軟體執行前需使用者明確同意。
5. 電腦維護:安全中心與 Windows Installer 3.0
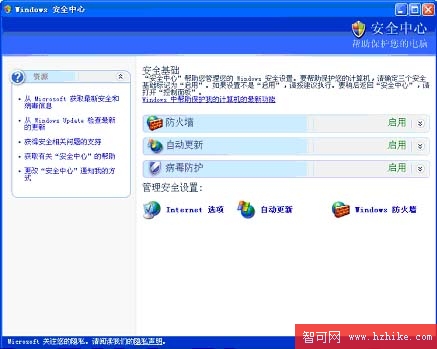
安全中心統一呈現防火牆、自動更新、防毒狀態;Windows Installer 3.0 提供簽章驗證、修補程式可靠部署,配合 BITS 背景智慧傳輸服務優化頻寬佔用。
安全中心:端點安全狀態的單一真實來源
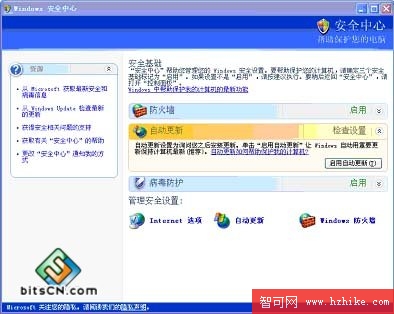
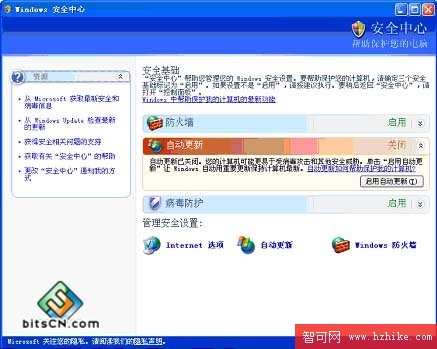
可從控制台或警示訊息快速啟動。自動監控三大支柱,以綠/黃/紅三色標示狀態:
- 綠色:正常防護中。
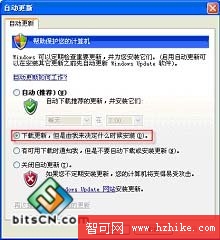
- 黃色:設定偏離建議(如自動更新改為「通知下載」)。
- 紅色:關鍵防護失效(防毒過期、防火牆關閉、自動更新停用)。
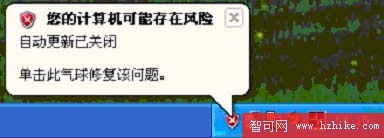
通知區域同步顯示「Windows 安全警示」氣球提示,點擊可直達安全中心一鍵修復。加入網域的電腦由群組原則接管,安全中心自動靜默,避免干擾企業統一管理。
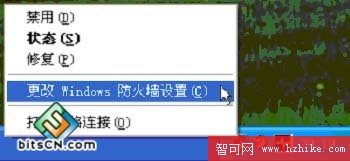
Windows 防火牆:從 ICF 到狀態檢測的進化
- 預設啟用,關閉即觸發安全中心警告。
- 啟動期靜態規則:OS 載入初期即以靜態規則啟用狀態檢測,僅放行 DNS/DHCP 等基礎網路任務,服務啟動後切換至完整執行期策略。此設計體現「主動預防、未雨綢繆」理念。
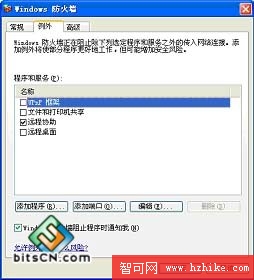
- 三分頁配置:
— 一般:開關、例外模式、封鎖所有入站(適用公共熱點)。
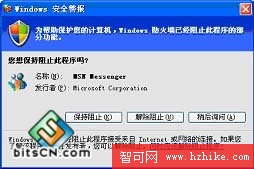
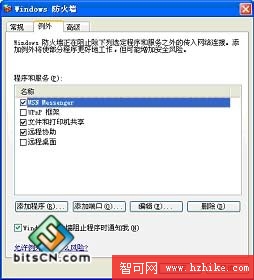
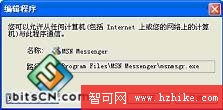
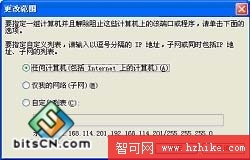
— 例外:預設允許「遠端協助」;檔案列印共享隨共享資料夾自動啟用。阻擋未知程式時詢問使用者,同意則加入白名單。支援指定 IP 範圍/連接埠範圍。
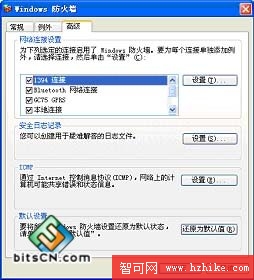
— 進階:逐介面卡設定、安全日誌(記錄丟棄/成功封包)、一鍵還原預設值。