微軟官方技術文件指出:在特定條件下,Windows XP 設定空白密碼 (無密碼) 比設定弱密碼 (如 abc123) 更安全。這聽起來違背直覺,但背後有明確的安全架構邏輯。本文解析原理、適用條件與風險邊界。
核心機制:空白密碼帳號無法遠端登入
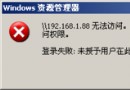
Windows XP 設計規則:沒有密碼的使用者帳號,無法透過網路/遠端桌面/共用資料夾/IIS 等任何遠端方式存取本機資源。只有在實體主控台 (鍵盤螢幕前) 才能登入空白密碼帳號。
適用條件 (必須同時滿足)
- 單機環境: 只有這一台電腦,或其他電腦不需要透過網路存取這台電腦的資源 (共用檔案、印表機、遠端桌面)。
- 實體安全: 電腦放置於物理安全環境 (辦公室鎖門、家中無陌生人接觸、筆電不帶出門)。
風險邊界:何時「必須」設定強密碼
| 情境 | 建議 | 原因 |
|---|
| 筆記型電腦攜帶外出 | 強密碼 | 遺失/被竊時空白密碼等於零防護 |
| 需遠端桌面/檔案共用 | 強密碼 | 空白密碼帳號無法遠端驗證 |
| 多人共用/公共場所電腦 | 強密碼 | 實體安全無法保證 |
| 加入網域環境 | 依網域原則 (通常強制強密碼) | 網域控制器強制密碼複雜度 |
進階:若需空白密碼且需遠端存取 (群組原則修改)
專業版可透過群組原則允許空白密碼遠端登入 (不建議):
gpedit.msc → 「電腦設定」→「Windows 設定」→「安全性設定」→「本機原則」→「安全性選項」。- 「帳戶: 使用空白密碼的本機帳戶只允許主控台登入」→ 停用。
警告: 此設定會暴露極大安全風險,僅限極特殊測試環境使用。
 圖:允許空白密碼遠端登入的群組原則設定 (不建議啟用)
密碼策略建議
- 家用單機、實體安全、無遠端需求: 空白密碼可接受,甚至優於弱密碼。
- 所有其他情境: 必須設定 強密碼 (12字元以上、大小寫數字符號混合、不含個資、不重複使用)。
- 記憶困難: 使用密碼管理器 (KeePass, Bitwarden, 1Password) 儲存強密碼,只記一組主密碼。
微軟這項看似反直覺的建議,實則精準揭示了「弱密碼提供虛假安全感,反而開放遠端攻擊面」的本質。正確的選擇不是「有無密碼」,而是「根據威脅模型選擇適當的認證強度」。