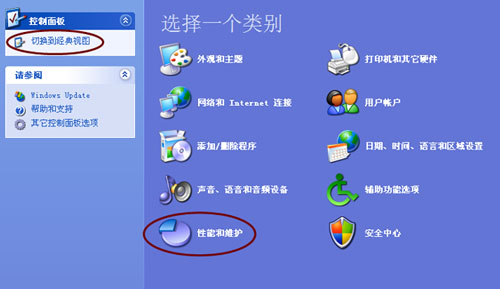
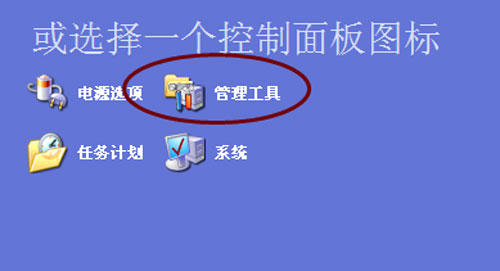
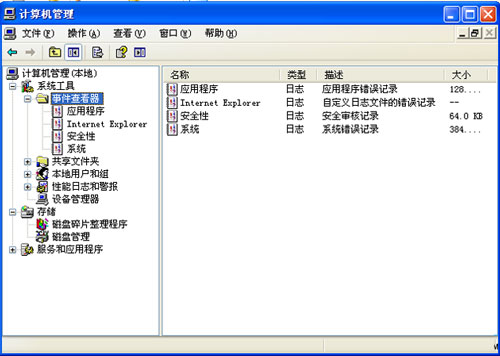
事件檢視器是 Windows 內建的系統日誌中心,記錄應用程式、安全性、系統三大類事件,是診斷藍畫面、服務失敗、登入失敗、硬體錯誤的核心工具。本文教學開啟方法、日誌解讀、篩選匯出與實戰監控技巧。
eventvwr.msc 直接開啟。| 日誌 | 記錄內容 | 常用事件 ID |
|---|---|---|
| 應用程式 | 程式錯誤、掛掉、安裝/更新記錄、MSSQL/IIS/Exchange 事件 | 1000 (應用程式錯誤)、1001 (Windows Error Reporting)、1026 (.NET 例外) |
| 安全性 | 登入/登出、存取物件、原則變更、特權使用(需啟用稽核原則) | 4624 (成功登入)、4625 (登入失敗)、4634 (登出)、4672 (特權登入) |
| 系統 | 驅動程式載入/失敗、服務啟動/停止、硬體錯誤、Windows Update、電源事件 | 7000 (服務啟動失敗)、7023 (服務終止)、6008 (非預期關機)、41 (核心電源) |
.evtx (Vista+) 或 .evt (XP) 格式,可離線分析/提交技術支援。wevtutil epl System C:\SystemLog.evtx(需 Vista+),XP 用 dumpel -s -l System -f C:\SystemLog.txt(Resource Kit 工具)。Event ID 1001 (Bugcheck) 或 6008 → 記下 Bugcheck Code (0x...) → 搜尋對應原因。Source=Service Control Manager、Level=Error → 找 7000/7023/7024/7031 → 對應服務名稱 → 檢查相依服務/登錄/檔案權限/驅動。4625 → 觀察 Logon Type (2=互動、3=網路、10=遠端桌面)、Source Network Address、Account Name。事件檢視器是系統的「黑盒子」,善用篩選、自訂檢視、事件觸發工作,能將被動查詢轉為主動監控,第一時間發現異常、定位根因、自動回應。