電腦安全不僅是保護本地資料,更包含網路資料安全。Windows 2000 基於 NT 核心,在身分識別、資源存取控制、安全設定維護上提供完整機制。本文以 Win2000 Professional 為例,系統梳理核心安全功能並附實戰案例。
「控制台」→「使用者和密碼」。內建群組(Administrators、Users、Power Users、Guests 等)預設權限涵蓋多數情境,遵循最小權限原則分配帳號至適當群組。
資料夾屬性→「共享」→「權限」。關鍵預設陷阱:新建共享自動加入 Everyone 且給予「完全控制」。必須立即移除 Everyone 或降為「讀取」,再精細授權具體使用者/群組。
強烈建議全盤使用 NTFS 分區。
三層權限:「列印文件」、「管理文件」、「管理印表機」。屬性→「安全性」設定。
追蹤「誰、何時、嘗試做什麼」。兩步驟啟用:
gpedit.msc)→「電腦設定」→「Windows 設定」→「安全性設定」→「本機原則」→「稽核原則」→ 啟用「稽核物件存取」(成功/失敗)檢視:「事件檢視器」→「安全性記錄」。僅限 NTFS 分區生效。
控制用戶可執行的系統級操作(本地/網路登入、新增至群組、關機系統、變更系統時間等)。透過「群組原則」→「使用者權利指派」管理,建議以群組為單位授權。
「管理工具」→「本機安全性原則」。包含:
建議在高階管理員指導下調整,避免誤鎖自己或業務中斷。
在「本機原則」→「使用者權利指派」→「拒絕本機登入」中加入 Users, Guests, Everyone。因 Everyone 包含所有帳號(含 Administrator),導致登出後無人能登入,提示「無法進行互動式工作階段」。
C:\WINNT\REPAIR\SECURITY 複製覆蓋 C:\WINNT\SYSTEM32\CONFIG\SECURITY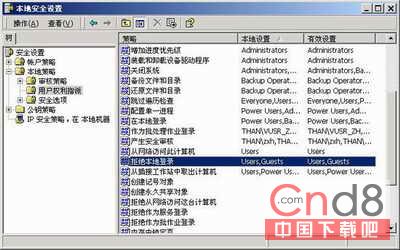
HKEY_LOCAL_MACHINE\SECURITY)Windows 2000 提供企業級安全架構,關鍵在於:NTFS + 最小權限 + 稽核追蹤 + 密碼/鎖定原則 + IPSec 加密通訊。安全是流程而非產品,持續審計與最小權限才是長久之計。
Windows Server 2003 轉型工作站完全指南:13 步驟優化體驗
Windows Server 2008 RC1 改裝為 Vista 桌面環境完整指南
關閉 Windows Server 2008 IE ESC 提升相容性:圖文快速設定
Windows 2000/XP 進程工作集深度解析:MMSUPPORT 結構、MMWSL 哈希表與 WinDbg 除錯實戰
Windows Server 2003 建立 Active Directory 網域控制站完整步驟:DCPROMO、DNS 整合與用戶/電腦加入網域
移除 Windows 2000 登入介面:專業版與伺服器版雙軌解法(重複內容整理版)
Windows Server 2003 登入密碼獲取技術分析與記憶體提取方法
從 Windows 2000 升級至 Windows Server 2003 的十大核心理由:Active Directory、GPMC、IIS 6.0、.NET 整合與叢集增強