Windows Server 2008 引入線上憑證狀態協定 (OCSP) 回應器,取代傳統 CRL 機制,提供即時撤銷查詢。本文詳細記錄 OCSP 部署三階段、簽署憑證範本設定、Web Proxy 快取調校、稽核與安全性設定,以及 MMC/服務兩種撤銷操作實作。
OCSP 部署三階段
- 安裝線上回應器角色服務。
- 準備環境(CA 設定 AIA 延伸、OCSP 簽署憑證)。
- 配置線上回應器(撤銷/陣列/全域屬性)。
順序: 部署 CA → 部署 OCSP → 簽發終端實體憑證。
關鍵設定細節
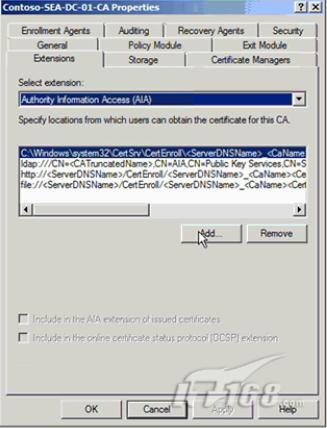
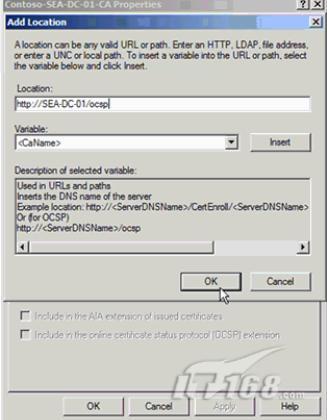
1. CA 設定 AIA 延伸指向 OCSP URL
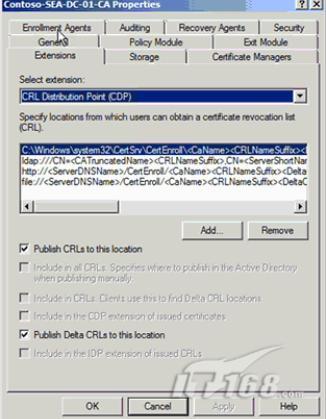
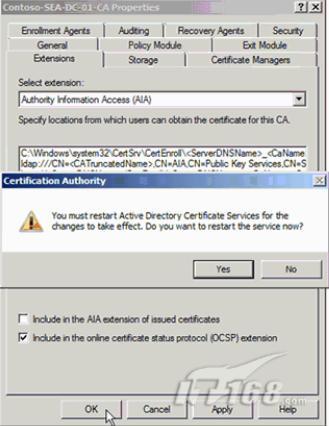
CA 屬性 → 擴充 → 授權資訊存取 (AIA) → 新增 OCSP 回應器完整 URL (預設虛擬目錄 /ocsp)。變更後需重啟 AD CS 服務。
2. OCSP 簽署憑證:版本 3 範本
- Windows Server 2008 內建 OCSP Response Signing v3 範本,預設含
id-pkix-ocsp-nocheck、id-kp-OCSPSigning EKU、無 CRL/AIA、建議有效期 2 週。
- CA 需允許自訂擴充(若用舊版範本),v3 範本則無需額外設定。
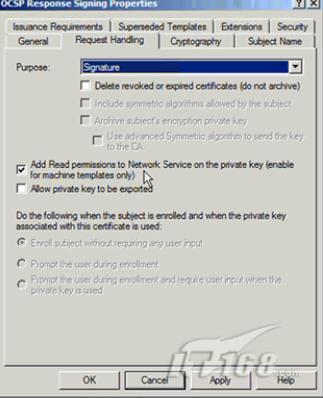
3. 私鑰權限給 NETWORK SERVICE
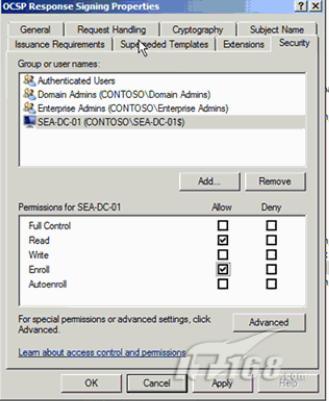
OCSP 服務以 Network Service 身分執行,v3 範本新增「註冊時自動設定私鑰權限給 NETWORK SERVICE」選項,啟用後無需手動調整。
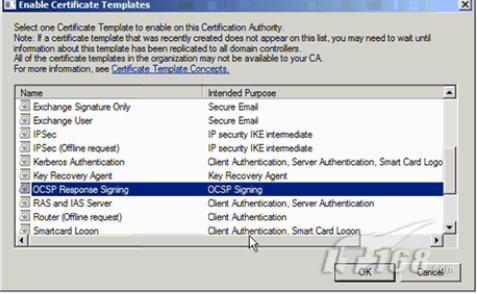
4. 於 CA 啟用 OCSP Response Signing 範本
5. 線上回應器管理工具
- 單一管理介面支援單機/叢集/多叢集部署。
- 四大節點:首頁 (狀態/全域屬性)、撤銷配置、陣列配置、Web Proxy 快取。
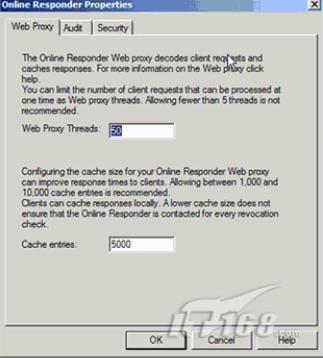
6. Web Proxy 快取調校
- 執行緒數:依負載調整。
- 快取項目數:建議 1,000~10,000(最小 5)。CA 簽署 ~200 bytes/項;委派簽署 ~2 KB/項。
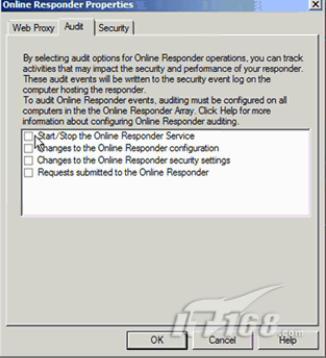
7. 稽核事件設定
- 服務啟動/停止
- 配置變更
- 安全性設定變更
- 請求處理(高負載,慎用)
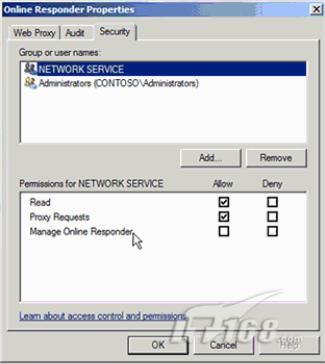
8. 安全性 ACL:請求介面與管理介面
分別控制誰可提交查詢請求、誰可管理配置。
撤銷操作實作
- CA MMC → 已核發憑證 → 右鍵「所有工作」→「撤銷憑證」→ 選擇原因 (如「暫停」可稍後恢復)。
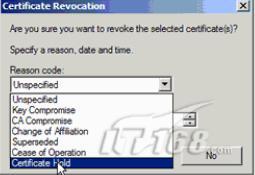
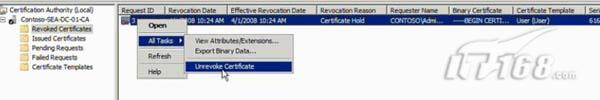
- 撤銷後移至「撤銷的憑證」資料夾,若原因非「暫停」則無法恢復。
- 撤銷期間該憑證無法加解密;恢復後回到作用中狀態。
OCSP 回應器讓企業 PKI 具備即時撤銷查詢能力,配合叢集部署可達高可用性。